curiology.io
Zuletzt gescannt 30. August 2026
Ein Cookie-Scan von curiology.io, vorgenommen am 30. August 2026, fand 6 Cookies und 7 Tracking-Anfragen von Drittanbietern. Die Bewertung umfasste 10 Seiten mit 10 einzigartigen Seitenvorlagen. Die Website verwendet CookieYes als Consent-Management-Plattform. Weder IAB TCF v2.3 noch Google Consent Mode v2 wurde bei unserer Prüfung beobachtet. 7 Drittanbieter-Anfragen von 6 Anbietern erkannt.

Bewertung des Einwilligungsverhaltens
39 / 100
Diese Website hat mehrere Tracking-Cookies gesetzt, bevor der Besucher eingewilligt hat. Nach ePrivacy Artikel 5(3) erfordern diese eine vorherige Einwilligung.
Automatisierte Prüfung der gescannten Seiten zu einem bestimmten Zeitpunkt; keine Rechtsberatung. So funktioniert unsere Prüfung.
Grad der Einwilligungsdurchsetzung
-
1
Nichts Nicht-Wesentliches wird ausgeführt, bevor die Einwilligung erteilt wird. Dies ist die strikte Auslegung von ePrivacy Artikel 5(3) und die stärkste Position.
-
2
Google-Tags werden mit standardmäßig verweigerter Speicherung geladen und senden vor der Einwilligung nur Cookie-lose Pings. In Googles Modell zulässig, aber nicht die strikte Auslegung von Artikel 5(3).
-
3
Google Consent Mode v2 hält Google-Tags zurück, aber andere Tracker oder Cookies wurden vor der Einwilligung beobachtet.
-
4
Wird vor der Einwilligung ausgeführt Diese Website
Ein Einwilligungsbanner ist vorhanden, schränkt das Tracking aber nicht ein. Tracker und Cookies laufen, bevor der Besucher einwilligt.
Einwilligungsbanner wie angetroffen
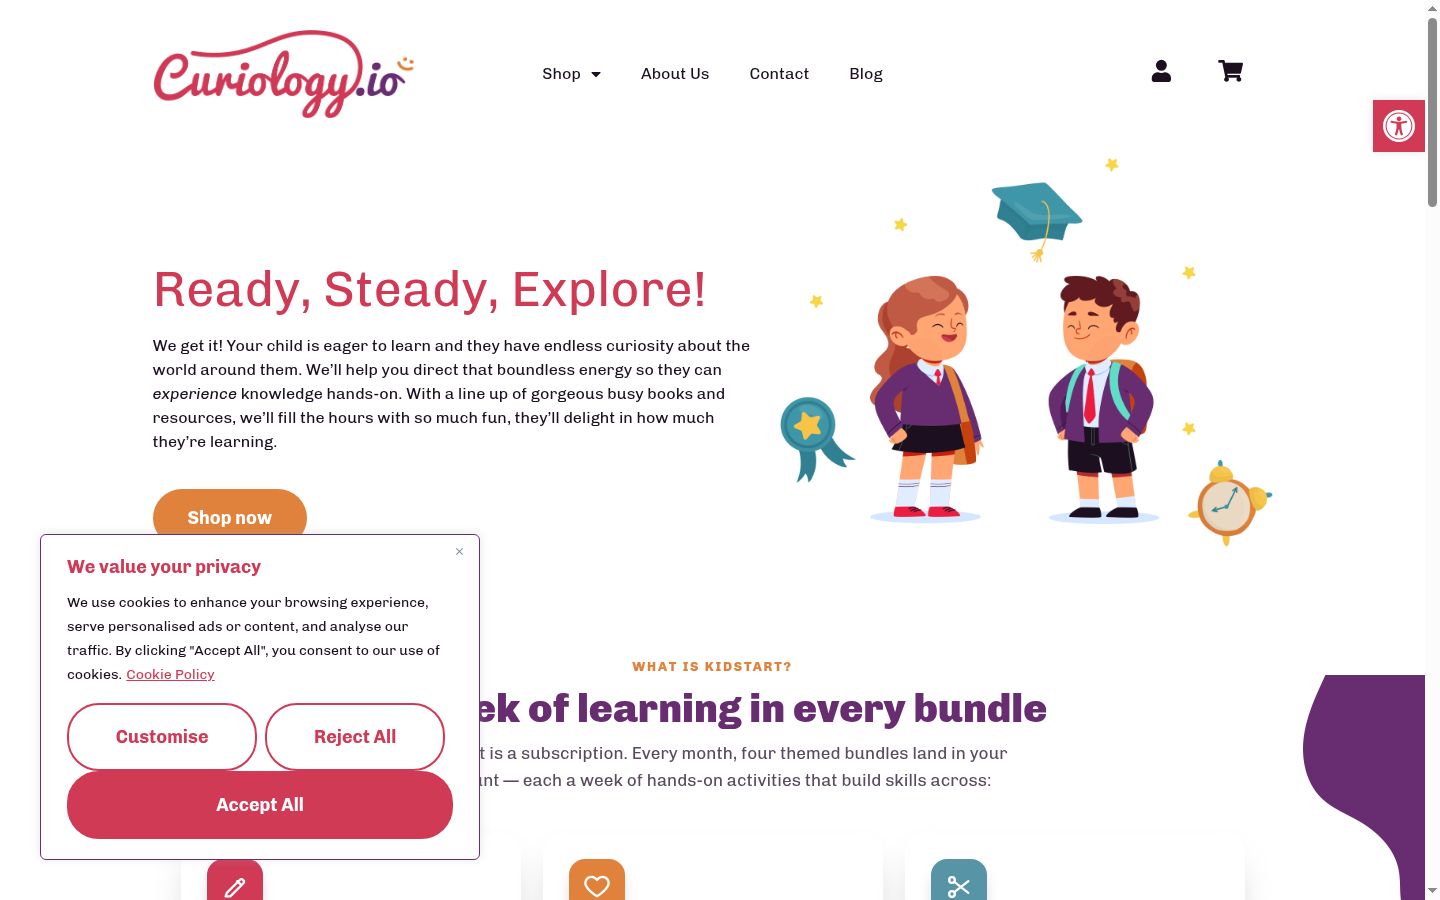
Die erste Ebene bietet eine "Ablehnen"-Option neben "Akzeptieren".
Ladeverlauf vor der Einwilligung
Millisekunden vom Navigationsstart, bis jede Anfrage ausgelöst oder jedes Cookie gesetzt wurde.
Vor Einwilligung erfasst
Vor der Einwilligung gesetzte Cookies (5)
-
_fbpmarketing · Facebook -
_pin_unauthmarketing · Pinterest -
ep_session_idunknown -
__stripe_midnecessary · Stripe -
__stripe_sidnecessary · Stripe
Tracking-Anfragen vor Einwilligung (5)
- Pinterest s.pinimg.com gesetzt von curiology.io/november · bei 2531 ms
- Stripe Inc. m.stripe.com ein Cookie setzen gesetzt von m.stripe.network/out-4.5.45.js · bei 3585 ms
- Meta Platforms, Inc. connect.facebook.net gesetzt von curiology.io/november · bei 2531 ms
- Pinterest Inc. ct.pinterest.com gesetzt von s.pinimg.com/main.e47a302d.js · bei 2631 ms
- Stripe m.stripe.network gesetzt von js.stripe.com/m-outer-15a2b40a058ddff1cffdb63779fe3de1.js · bei 3542 ms
Wie wir getestet haben
Browser: Chrome/150.0.7871.124 · Scan-Herkunft: EU · Viewport: 1440×900 · Geprüft: 30 Aug 2026 10:07 - 30 Aug 2026 10:10
Cookies
6
Drittanbieter
0
Tracker
7
Anbieter
6
Einwilligungsbanner
CookieYes
Scans
1
Compliance nach Zielgruppe
Europäische Union
✗ Nicht erfülltGDPR + ePrivacy · Vorherige Einwilligung (Opt-in)
Vereinigtes Königreich
✗ Nicht erfülltUK GDPR + PECR · Einwilligungsbasiert
USA
✓ Erfüllt dieses ModellCCPA/CPRA + state laws · Hinweis und Opt-out
Kanada
! Erfordert AufmerksamkeitPIPEDA + Québec Law 25 · Einwilligungsbasiert
Brasilien
! Erfordert AufmerksamkeitLGPD · Einwilligungsbasiert
Gescannt aus der EU; Websites können anderen Regionen andere Banner oder anderes Tracking ausliefern. Die Urteile spiegeln das beobachtete Verhalten wider, gemessen an den Regeln der jeweiligen Zielgruppe.
Verbindungssicherheit
HTTPS unterstützt
✓Leitet HTTP zu HTTPS weiter
✓HSTS
✗Content Security Policy
✗
Drittanbieter-Tracker
7 Anfragen von 6 Anbietern erkannt: Pinterest, Stripe Inc., Meta Platforms, Inc., Pinterest Inc., Automattic...
Drittanbieter-Tracker
7 Anfragen von 6 Anbietern erkannt: Pinterest, Stripe Inc., Meta Platforms, Inc., Pinterest Inc., Automattic...
Analytics
2
Marketing
2
Necessary
2
Functional
0
Other
1
| Anbieter | Kategorie | Typ | Domain |
|---|---|---|---|
| Pinterest vor der Einwilligung Pinterest tracker domain (source: Disconnect.me, category: Content) | Analytics | script | s.pinimg.com |
| Stripe Inc. vor der Einwilligung Stripe fraud detection | Analytics | script | m.stripe.com |
| Meta Platforms, Inc. vor der Einwilligung Facebook SDK / Pixel | Marketing | script | connect.facebook.net |
| Pinterest Inc. vor der Einwilligung Pinterest conversion tag | Marketing | pixel | ct.pinterest.com |
| Automattic Automattic tracker domain (source: Disconnect.me, category: Content) | Necessary | script | c0.wp.com |
| Stripe Inc. Stripe payment processing | Necessary | script | js.stripe.com |
| Stripe vor der Einwilligung Stripe tracker domain (source: Disconnect.me, category: FingerprintingInvasive) | Unknown | script | m.stripe.network |
Scan-Verlauf
Ein abgeschlossener Scan: Cookies und Tracker aus dem Scan vom 30. August 2026.
Aktuelle Scans
| 30. August 2026 | 6 7 |
Weitere Cookie-Compliance-Reviews

Gillie.AI – Gillie.AI
gillie.io

GigBack — התנדבות דיגיטלית ש�...
gigback.io

Горила Казино кличе - Грат...
giftl.io

GIFTech 2024 春 | イベントトップページ
giftech.io

Terms of Use
ghosint.io

Database Error
gezt.io

Restaurant Unit Economics: Model a 15% Visit Sc...
getzeal.io

Yeti - Simplify the control of your smart home
getyeti.webflow.io
Ist curiology.io Ihre Website?
Beanspruchen Sie es, um Ihre Cookies und Tracker zu überwachen, ein konformes Einwilligungsbanner mit automatischer Skriptblockierung einzurichten und Ihre Cookie-Richtlinie aktuell zu halten.