dinoinsel.de
Zuletzt gescannt 3. September 2026
Ein Cookie-Scan von dinoinsel.de, abgeschlossen am 3. September 2026, fand 5 Cookies und 2 Tracking-Anfragen von Drittanbietern. Die Bewertung umfasste 10 Seiten mit 10 einzigartigen Seitenvorlagen. Die Website verwendet Usercentrics als Consent-Management-Plattform. Weder IAB TCF v2.3 noch Google Consent Mode v2 wurde bei unserer Prüfung beobachtet. 2 Drittanbieter-Anfragen von 1 Anbietern erkannt.

Bewertung des Einwilligungsverhaltens
55 / 100
Diese Website hat Tracking-Cookies gesetzt oder Tracker geladen, bevor der Besucher eingewilligt hat.
Automatisierte Prüfung der gescannten Seiten zu einem bestimmten Zeitpunkt; keine Rechtsberatung. So funktioniert unsere Prüfung.
Grad der Einwilligungsdurchsetzung
-
1
Nichts Nicht-Wesentliches wird ausgeführt, bevor die Einwilligung erteilt wird. Dies ist die strikte Auslegung von ePrivacy Artikel 5(3) und die stärkste Position.
-
2
Google-Tags werden mit standardmäßig verweigerter Speicherung geladen und senden vor der Einwilligung nur Cookie-lose Pings. In Googles Modell zulässig, aber nicht die strikte Auslegung von Artikel 5(3).
-
3
Google Consent Mode v2 hält Google-Tags zurück, aber andere Tracker oder Cookies wurden vor der Einwilligung beobachtet.
-
4
Wird vor der Einwilligung ausgeführt Diese Website
Ein Einwilligungsbanner ist vorhanden, schränkt das Tracking aber nicht ein. Tracker und Cookies laufen, bevor der Besucher einwilligt.
Einwilligungsbanner wie angetroffen
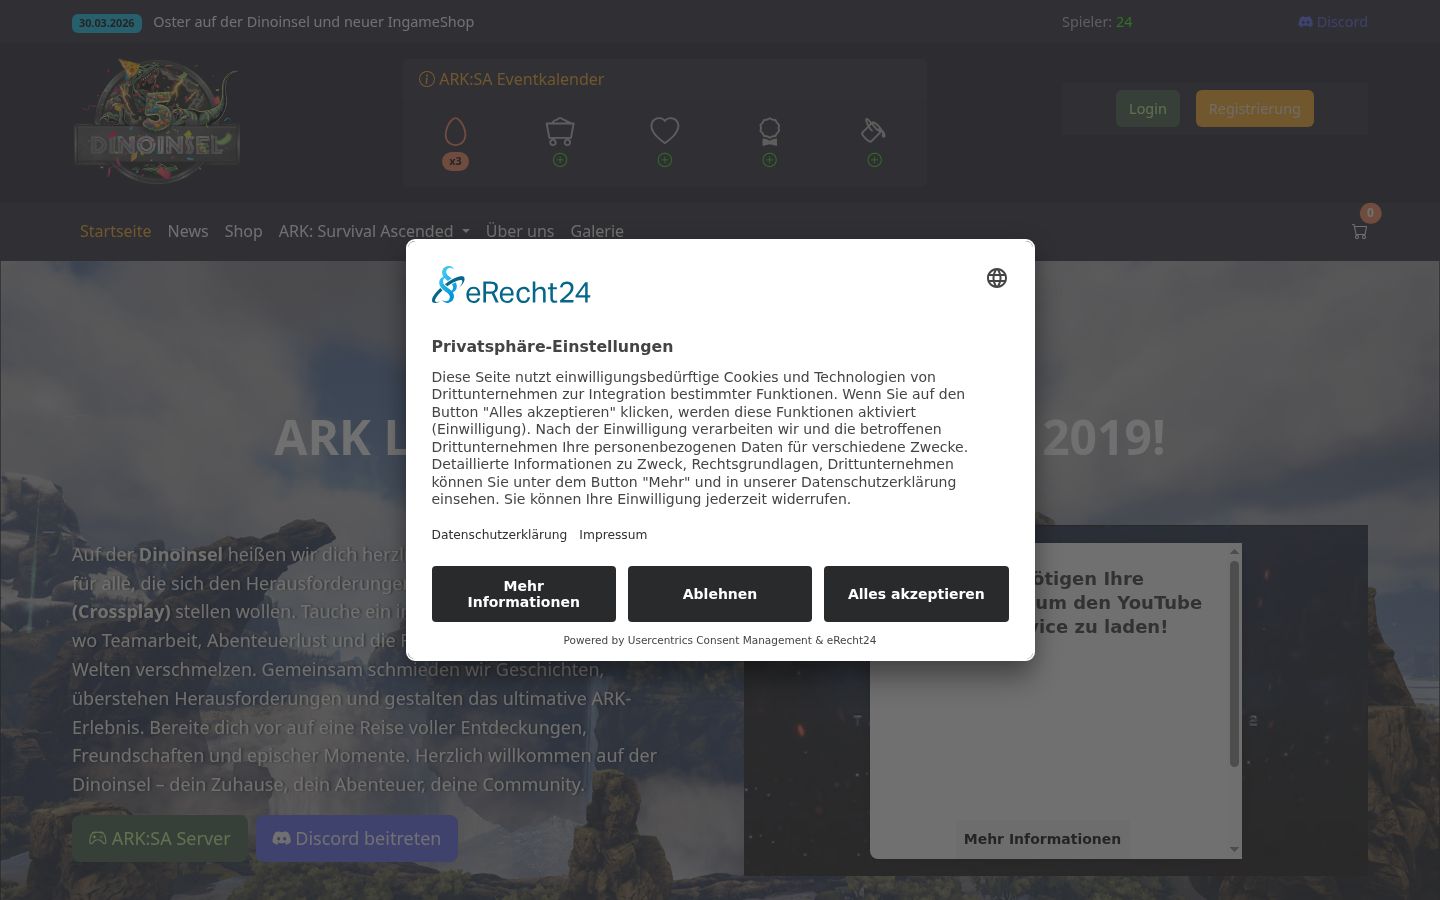
Die erste Ebene bietet eine "Ablehnen"-Option neben "Akzeptieren".
Ladeverlauf vor der Einwilligung
Millisekunden vom Navigationsstart, bis jede Anfrage ausgelöst oder jedes Cookie gesetzt wurde.
Vor Einwilligung erfasst
Vor der Einwilligung gesetzte Cookies (5)
-
sessionidmarketing · Instagram -
timezoneOffsetfunctional · Timezone -
dinoinsel_sessionunknown -
steamCountryunknown -
XSRF-TOKENnecessary · CSRF Protection
Tracking-Anfragen vor Einwilligung (2)
- Google LLC www.googletagmanager.com bei 2993 ms
- Google LLC www.youtube.com bei 3173 ms
Wie wir getestet haben
Browser: Chrome/150.0.7871.124 · Scan-Herkunft: EU · Viewport: 1440×900 · Geprüft: 3 Sep 2026 21:39 - 3 Sep 2026 21:40
Cookies
5
Drittanbieter
3
Tracker
2
Anbieter
1
Einwilligungsbanner
Usercentrics
Scans
1
Was bei dieser Einrichtung fehlt
- Es wurden Google-Tags beobachtet, aber Google Consent Mode v2 wurde nicht erkannt.
Compliance nach Zielgruppe
Europäische Union
✗ Nicht erfülltGDPR + ePrivacy · Vorherige Einwilligung (Opt-in)
Vereinigtes Königreich
✗ Nicht erfülltUK GDPR + PECR · Einwilligungsbasiert
USA
✓ Erfüllt dieses ModellCCPA/CPRA + state laws · Hinweis und Opt-out
Kanada
! Erfordert AufmerksamkeitPIPEDA + Québec Law 25 · Einwilligungsbasiert
Brasilien
! Erfordert AufmerksamkeitLGPD · Einwilligungsbasiert
Gescannt aus der EU; Websites können anderen Regionen andere Banner oder anderes Tracking ausliefern. Die Urteile spiegeln das beobachtete Verhalten wider, gemessen an den Regeln der jeweiligen Zielgruppe.
Verbindungssicherheit
HTTPS unterstützt
✓Leitet HTTP zu HTTPS weiter
✓HSTS
✗Content Security Policy
✗
Drittanbieter-Tracker
2 Anfragen von 1 Anbietern erkannt: Google LLC
Drittanbieter-Tracker
2 Anfragen von 1 Anbietern erkannt: Google LLC
Analytics
1
Marketing
1
Necessary
0
Functional
0
Other
0
| Anbieter | Kategorie | Typ | Domain |
|---|---|---|---|
| Google LLC vor der Einwilligung Google Tag Manager | Analytics | script | www.googletagmanager.com |
| Google LLC vor der Einwilligung YouTube embedded video | Marketing | iframe | www.youtube.com |
Scan-Verlauf
Ein abgeschlossener Scan: Cookies und Tracker aus dem Scan vom 3. September 2026.
Aktuelle Scans
| 3. September 2026 | 5 2 |
Weitere Cookie-Compliance-Reviews

IOCO | Opernkritiken, Theaterkritiken, Ballett ...
ioco.de

Impressum und Datenschutz | Tom Witkovsky | io3...
io360.de

io-Smarthome – Elektroinstallationen - io-Sma...
io-smarthome.de

Anmelden ‹ IO Instruments — WordPress
io-instruments.de

Über uns – IO Beauty Team
io-beautyteam.de

InZukunft Detmold: Innenstadt beleben & Gründu...
inzukunftdetmold.de

One moment, please...
inzell-ferienwohnungen.de

One moment, please...
inzag.de
Ist dinoinsel.de Ihre Website?
Beanspruchen Sie es, um Ihre Cookies und Tracker zu überwachen, ein konformes Einwilligungsbanner mit automatischer Skriptblockierung einzurichten und Ihre Cookie-Richtlinie aktuell zu halten.