directo.lt
Zuletzt gescannt 3. September 2026
Ein Cookie-Scan von directo.lt, durchgeführt am 3. September 2026, fand 2 Cookies und 8 Tracking-Anfragen von Drittanbietern. Die Bewertung umfasste 6 Seiten mit 6 einzigartigen Seitenvorlagen. Die Website verwendet Cookiebot als Consent-Management-Plattform mit Google Consent Mode v2; IAB TCF v2.3 wurde nicht beobachtet. 8 Drittanbieter-Anfragen von 5 Anbietern erkannt.

Bewertung des Einwilligungsverhaltens
55 / 100
Diese Website hat Tracking-Cookies gesetzt oder Tracker geladen, bevor der Besucher eingewilligt hat.
Automatisierte Prüfung der gescannten Seiten zu einem bestimmten Zeitpunkt; keine Rechtsberatung. So funktioniert unsere Prüfung.
Grad der Einwilligungsdurchsetzung
-
1
Nichts Nicht-Wesentliches wird ausgeführt, bevor die Einwilligung erteilt wird. Dies ist die strikte Auslegung von ePrivacy Artikel 5(3) und die stärkste Position.
-
2
Google-Tags werden mit standardmäßig verweigerter Speicherung geladen und senden vor der Einwilligung nur Cookie-lose Pings. In Googles Modell zulässig, aber nicht die strikte Auslegung von Artikel 5(3).
-
3
Teilweise durchgesetzt Diese Website
Google Consent Mode v2 hält Google-Tags zurück, aber andere Tracker oder Cookies wurden vor der Einwilligung beobachtet.
-
4
Wird vor der Einwilligung ausgeführt
Tracker oder Cookies werden ausgeführt, bevor der Besucher einwilligt, ohne dass Einwilligungssignale sie einschränken.
Einwilligungsbanner wie angetroffen
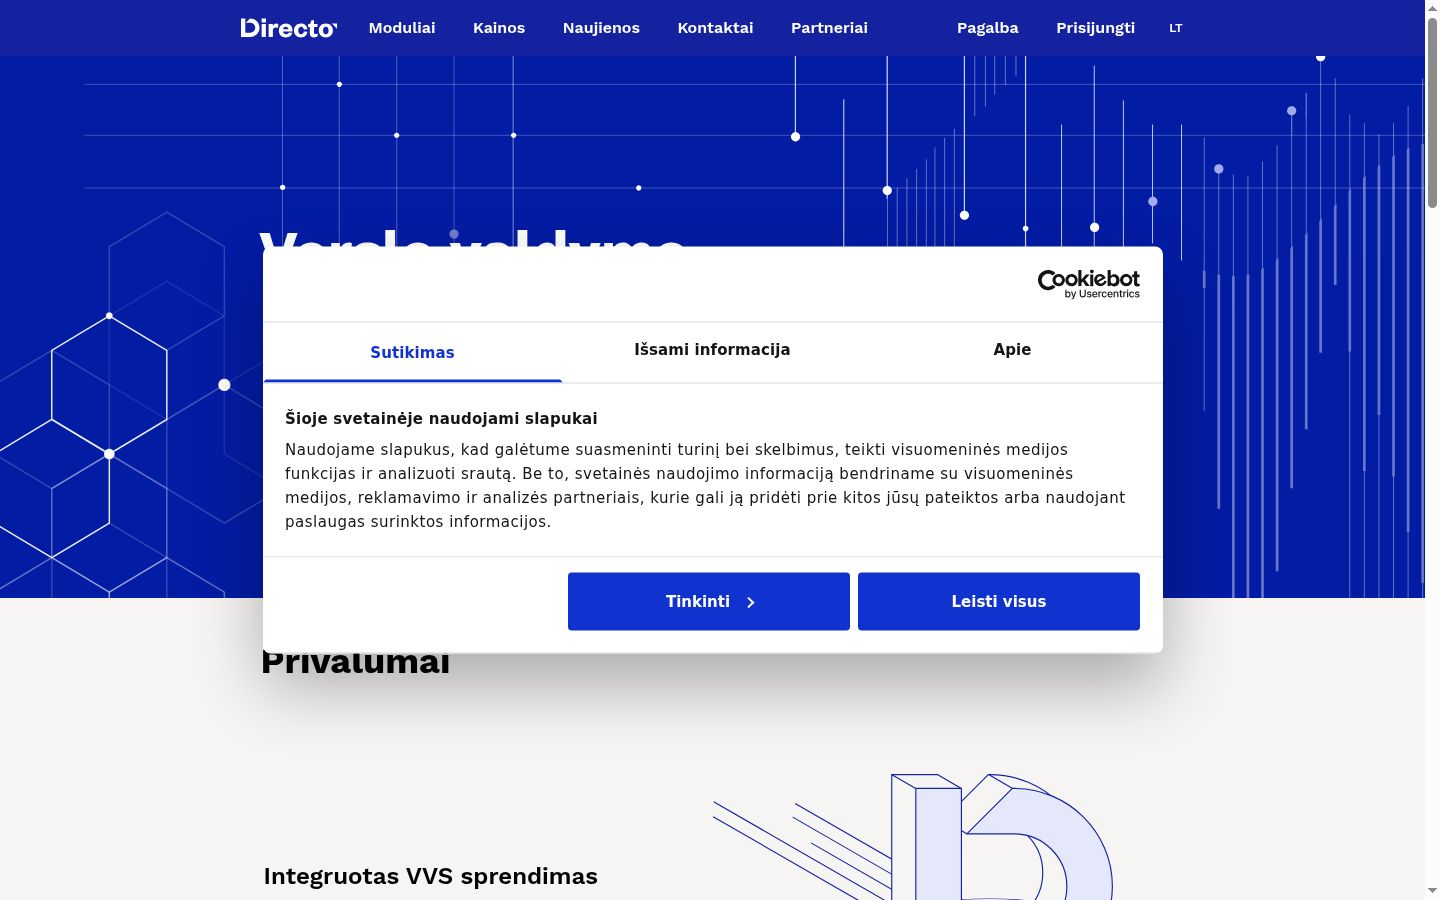
Keine "Ablehnen"-Option auf der ersten Ebene; das Ablehnen erfordert zusätzliche Schritte.
Ladeverlauf vor der Einwilligung
Millisekunden vom Navigationsstart, bis jede Anfrage ausgelöst oder jedes Cookie gesetzt wurde.
Vor Einwilligung erfasst
Vor der Einwilligung gesetzte Cookies (2)
-
_fbpmarketing · Facebook -
_sbpanalytics · Marfeel
Tracking-Anfragen vor Einwilligung (4)
- Google LLC analytics.google.com gesetzt von load.sst.directo.ee/cfuhfkvhcoqb.js · bei 840 ms
- Microsoft www.clarity.ms bei 592 ms
- Meta Platforms, Inc. connect.facebook.net gesetzt von load.sst.directo.ee/cfuhfkvhcoqb.js · bei 592 ms
- Meta Platforms, Inc. www.facebook.com bei 757 ms
Wie wir getestet haben
Browser: Chrome/150.0.7871.124 · Scan-Herkunft: EU · Viewport: 1440×900 · Geprüft: 3 Sep 2026 23:36 - 3 Sep 2026 23:37
Cookies
2
Drittanbieter
0
Tracker
8
Anbieter
5
Einwilligungsbanner
Cookiebot
Scans
1
Was bei dieser Einrichtung fehlt
- Keine "Ablehnen"-Option auf der ersten Ebene; das Ablehnen erfordert zusätzliche Schritte.
Compliance nach Zielgruppe
Europäische Union
✗ Nicht erfülltGDPR + ePrivacy · Vorherige Einwilligung (Opt-in)
Vereinigtes Königreich
✗ Nicht erfülltUK GDPR + PECR · Einwilligungsbasiert
USA
✓ Erfüllt dieses ModellCCPA/CPRA + state laws · Hinweis und Opt-out
Kanada
! Erfordert AufmerksamkeitPIPEDA + Québec Law 25 · Einwilligungsbasiert
Brasilien
! Erfordert AufmerksamkeitLGPD · Einwilligungsbasiert
Gescannt aus der EU; Websites können anderen Regionen andere Banner oder anderes Tracking ausliefern. Die Urteile spiegeln das beobachtete Verhalten wider, gemessen an den Regeln der jeweiligen Zielgruppe.
Verbindungssicherheit
HTTPS unterstützt
✓Leitet HTTP zu HTTPS weiter
✓HSTS
✗Content Security Policy
✗
Drittanbieter-Tracker
8 Anfragen von 5 Anbietern erkannt: Google LLC, Microsoft, Meta Platforms, Inc., Cybot A/S (Cookiebot), UserCentrics
Drittanbieter-Tracker
8 Anfragen von 5 Anbietern erkannt: Google LLC, Microsoft, Meta Platforms, Inc., Cybot A/S (Cookiebot), UserCentrics
Analytics
2
Marketing
2
Necessary
3
Functional
0
Other
1
| Anbieter | Kategorie | Typ | Domain |
|---|---|---|---|
| Google LLC vor der Einwilligung Google tracker domain (source: Disconnect.me, category: Analytics) | Analytics | script | analytics.google.com |
| Microsoft vor der Einwilligung Microsoft tracker domain (source: Disconnect.me, category: Analytics) | Analytics | script | www.clarity.ms |
| Meta Platforms, Inc. vor der Einwilligung Facebook SDK / Pixel | Marketing | script | connect.facebook.net |
| Meta Platforms, Inc. vor der Einwilligung Facebook tracking pixel | Marketing | pixel | www.facebook.com |
| Cybot A/S (Cookiebot) Cookiebot consent management | Necessary | script | consent.cookiebot.com |
| Google LLC Google Fonts stylesheet | Necessary | script | fonts.googleapis.com |
| Google LLC Google Fonts files | Necessary | script | fonts.gstatic.com |
| UserCentrics UserCentrics tracker domain (source: Disconnect.me, category: ConsentManagers) | Unknown | script | consentcdn.cookiebot.com |
Scan-Verlauf
Ein abgeschlossener Scan: Cookies und Tracker aus dem Scan vom 3. September 2026.
Aktuelle Scans
| 3. September 2026 | 2 8 |
Weitere Cookie-Compliance-Reviews

Pradžia - JMI
jmi.lt

Puslapis nerastas — Jmedia
jmedia.lt

jkparama.lt
jkparama.lt

Jonavos kultūros centro teatras | JONAVOS KULT...
jkc.lt

Paslaugos — Jiesios klinika - odontologijos k...
jiesiosklinika.lt

One moment, please...
jhk.lt

Kontaktai - Valymo Paslaugos | JD valymo sprend...
jdvalymosprendimai.lt

825327583_1591934482946756_500113883667769558_n...
jdentalcare.lt
Ist directo.lt Ihre Website?
Beanspruchen Sie es, um Ihre Cookies und Tracker zu überwachen, ein konformes Einwilligungsbanner mit automatischer Skriptblockierung einzurichten und Ihre Cookie-Richtlinie aktuell zu halten.