dom.med.br
Zuletzt gescannt 4. September 2026
Ein Cookie-Scan von dom.med.br, abgeschlossen am 4. September 2026, fand 7 Cookies und 4 Tracking-Anfragen von Drittanbietern. Die Bewertung umfasste 6 Seiten mit 6 einzigartigen Seitenvorlagen. Die Website setzt ein CookieYes als Consent-Management-Plattform. Weder IAB TCF v2.3 noch Google Consent Mode v2 wurde bei unserer Prüfung beobachtet. 4 Drittanbieter-Anfragen von 4 Anbietern erkannt.

Bewertung des Einwilligungsverhaltens
34 / 100
Diese Website hat mehrere Tracking-Cookies gesetzt, bevor der Besucher eingewilligt hat. Nach ePrivacy Artikel 5(3) erfordern diese eine vorherige Einwilligung.
Automatisierte Prüfung der gescannten Seiten zu einem bestimmten Zeitpunkt; keine Rechtsberatung. So funktioniert unsere Prüfung.
Grad der Einwilligungsdurchsetzung
-
1
Nichts Nicht-Wesentliches wird ausgeführt, bevor die Einwilligung erteilt wird. Dies ist die strikte Auslegung von ePrivacy Artikel 5(3) und die stärkste Position.
-
2
Google-Tags werden mit standardmäßig verweigerter Speicherung geladen und senden vor der Einwilligung nur Cookie-lose Pings. In Googles Modell zulässig, aber nicht die strikte Auslegung von Artikel 5(3).
-
3
Google Consent Mode v2 hält Google-Tags zurück, aber andere Tracker oder Cookies wurden vor der Einwilligung beobachtet.
-
4
Wird vor der Einwilligung ausgeführt Diese Website
Ein Einwilligungsbanner ist vorhanden, schränkt das Tracking aber nicht ein. Tracker und Cookies laufen, bevor der Besucher einwilligt.
Einwilligungsbanner wie angetroffen
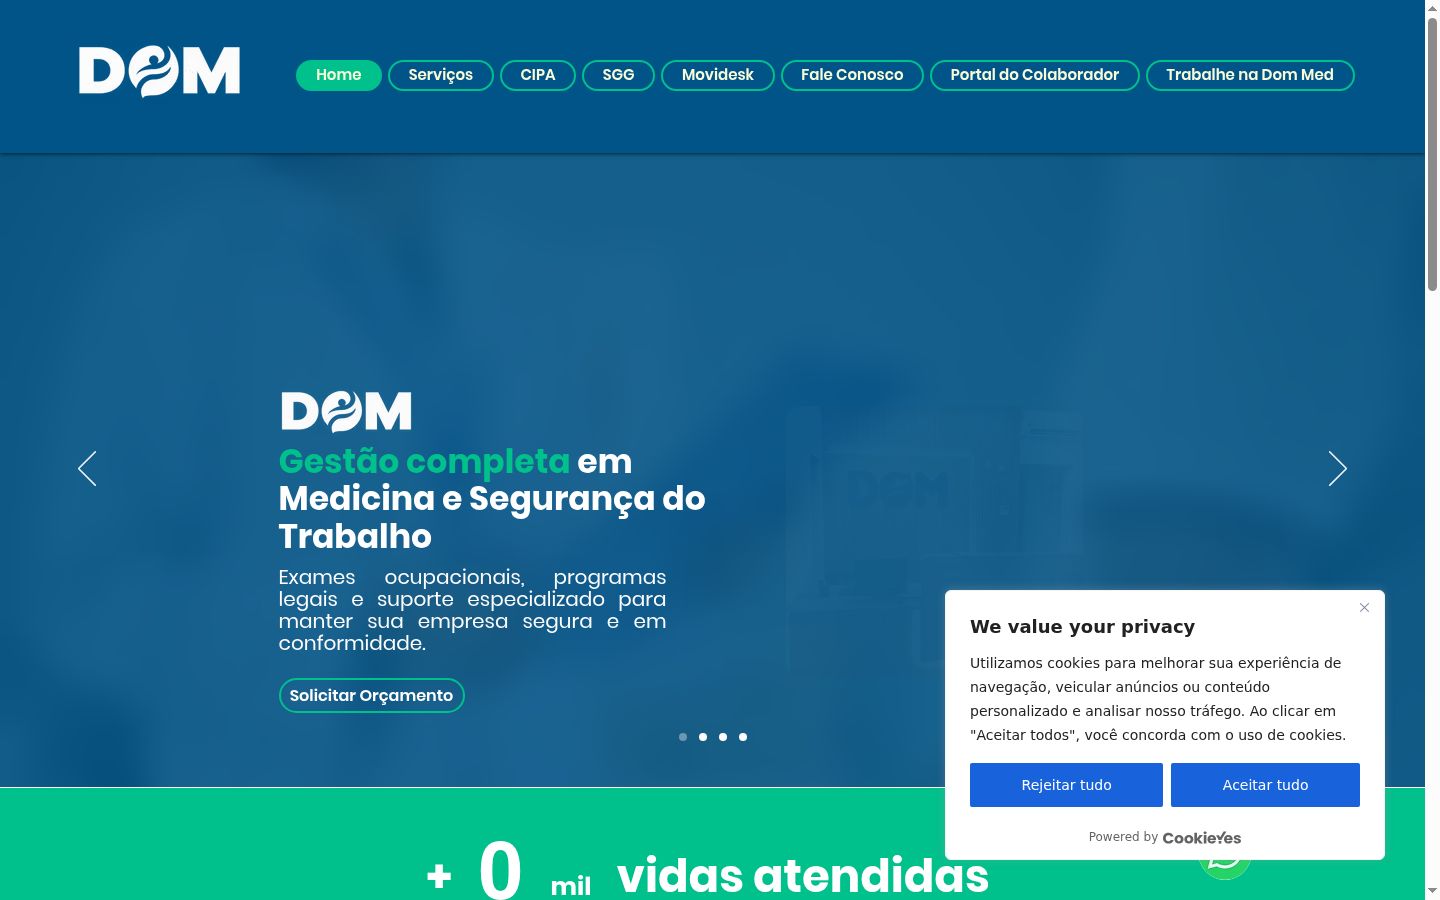
Die erste Ebene bietet eine "Ablehnen"-Option neben "Akzeptieren".
Ladeverlauf vor der Einwilligung
Millisekunden vom Navigationsstart, bis jede Anfrage ausgelöst oder jedes Cookie gesetzt wurde.
Vor Einwilligung erfasst
Vor der Einwilligung gesetzte Cookies (7)
-
svSessionmarketing · Wix.com -
consent-policyfunctional · Wix.com -
hsfunctional · Wix.com -
server-session-bindfunctional · Wix.com -
ssr-cachingfunctional · Wix.com -
fedops.logger.defaultOverridesunknown -
XSRF-TOKENnecessary · CSRF Protection
Tracking-Anfragen vor Einwilligung (3)
- frog.wix.com frog.wix.com gesetzt von www.dom.med.br/servi%C3%A7os · bei 68 ms
- panorama.wixapps.net panorama.wixapps.net gesetzt von www.dom.med.br/servi%C3%A7os · bei 68 ms
- Sentry (Functional Software) browser.sentry-cdn.com bei 82 ms
Wie wir getestet haben
Browser: Chrome/150.0.7871.124 · Scan-Herkunft: EU · Viewport: 1440×900 · Geprüft: 4 Sep 2026 22:33 - 4 Sep 2026 22:34
Cookies
7
Drittanbieter
0
Tracker
4
Anbieter
4
Einwilligungsbanner
CookieYes
Scans
1
Compliance nach Zielgruppe
Europäische Union
✗ Nicht erfülltGDPR + ePrivacy · Vorherige Einwilligung (Opt-in)
Vereinigtes Königreich
✗ Nicht erfülltUK GDPR + PECR · Einwilligungsbasiert
USA
✓ Erfüllt dieses ModellCCPA/CPRA + state laws · Hinweis und Opt-out
Kanada
! Erfordert AufmerksamkeitPIPEDA + Québec Law 25 · Einwilligungsbasiert
Brasilien
! Erfordert AufmerksamkeitLGPD · Einwilligungsbasiert
Gescannt aus der EU; Websites können anderen Regionen andere Banner oder anderes Tracking ausliefern. Die Urteile spiegeln das beobachtete Verhalten wider, gemessen an den Regeln der jeweiligen Zielgruppe.
Verbindungssicherheit
HTTPS unterstützt
✓Leitet HTTP zu HTTPS weiter
✓HSTS
✓Content Security Policy
✗
Drittanbieter-Tracker
4 Anfragen von 4 Anbietern erkannt: frog.wix.com, panorama.wixapps.net, Sentry (Functional Software), CookieYes
Drittanbieter-Tracker
4 Anfragen von 4 Anbietern erkannt: frog.wix.com, panorama.wixapps.net, Sentry (Functional Software), CookieYes
Analytics
3
Marketing
0
Necessary
1
Functional
0
Other
0
| Anbieter | Kategorie | Typ | Domain |
|---|---|---|---|
| frog.wix.com vor der Einwilligung | Analytics | other | frog.wix.com |
| panorama.wixapps.net vor der Einwilligung | Analytics | other | panorama.wixapps.net |
| Sentry (Functional Software) vor der Einwilligung Sentry browser SDK | Analytics | script | browser.sentry-cdn.com |
| CookieYes CookieYes consent management | Necessary | script | cdn-cookieyes.com |
Scan-Verlauf
Ein abgeschlossener Scan: Cookies und Tracker aus dem Scan vom 4. September 2026.
Aktuelle Scans
| 4. September 2026 | 7 4 |
Weitere Cookie-Compliance-Reviews

Em breve
heyluli.com.br

Política de privacidade - Hexinfomidia Assesso...
hexinfomidia.com.br

ACER-Logo.png (225×225)
hexasoft.com.br

Verificação de segurança
hexasec.com.br

Hexa - Página Principal
hexait.com.br

Consultas e Exames
hev.com.br

Página não encontrada – Hersa Engenharia
hersa.com.br

Hero Partes | Peças Automotivas no Atacado - G...
heropartes.com.br
Ist dom.med.br Ihre Website?
Beanspruchen Sie es, um Ihre Cookies und Tracker zu überwachen, ein konformes Einwilligungsbanner mit automatischer Skriptblockierung einzurichten und Ihre Cookie-Richtlinie aktuell zu halten.