hitsa.com
Zuletzt gescannt 29. September 2026
Ein Cookie-Scan von hitsa.com, durchgeführt am 29. September 2026, fand 1 Cookies und 9 Tracking-Anfragen von Drittanbietern. Die Bewertung umfasste 10 Seiten mit 10 einzigartigen Seitenvorlagen. Die Website setzt ein Cookiebot als Consent-Management-Plattform. Weder IAB TCF v2.3 noch Google Consent Mode v2 wurde bei unserer Prüfung beobachtet. 9 Drittanbieter-Anfragen von 6 Anbietern erkannt.

Bewertung des Einwilligungsverhaltens
76 / 100
Die Einwilligungskonfiguration dieser Website funktioniert, mit geringfügigen Problemen, die vor der Einwilligung beobachtet wurden.
Automatisierte Prüfung der gescannten Seiten zu einem bestimmten Zeitpunkt; keine Rechtsberatung. So funktioniert unsere Prüfung.
Grad der Einwilligungsdurchsetzung
-
1
Strikt nach Artikel 5(3) Diese Website
Nichts Nicht-Wesentliches wird ausgeführt, bevor die Einwilligung erteilt wird. Dies ist die strikte Auslegung von ePrivacy Artikel 5(3) und die stärkste Position.
-
2
Google-Tags werden mit standardmäßig verweigerter Speicherung geladen und senden vor der Einwilligung nur Cookie-lose Pings. In Googles Modell zulässig, aber nicht die strikte Auslegung von Artikel 5(3).
-
3
Google Consent Mode v2 hält Google-Tags zurück, aber andere Tracker oder Cookies wurden vor der Einwilligung beobachtet.
-
4
Wird vor der Einwilligung ausgeführt
Tracker oder Cookies werden ausgeführt, bevor der Besucher einwilligt, ohne dass Einwilligungssignale sie einschränken.
Einwilligungsbanner wie angetroffen
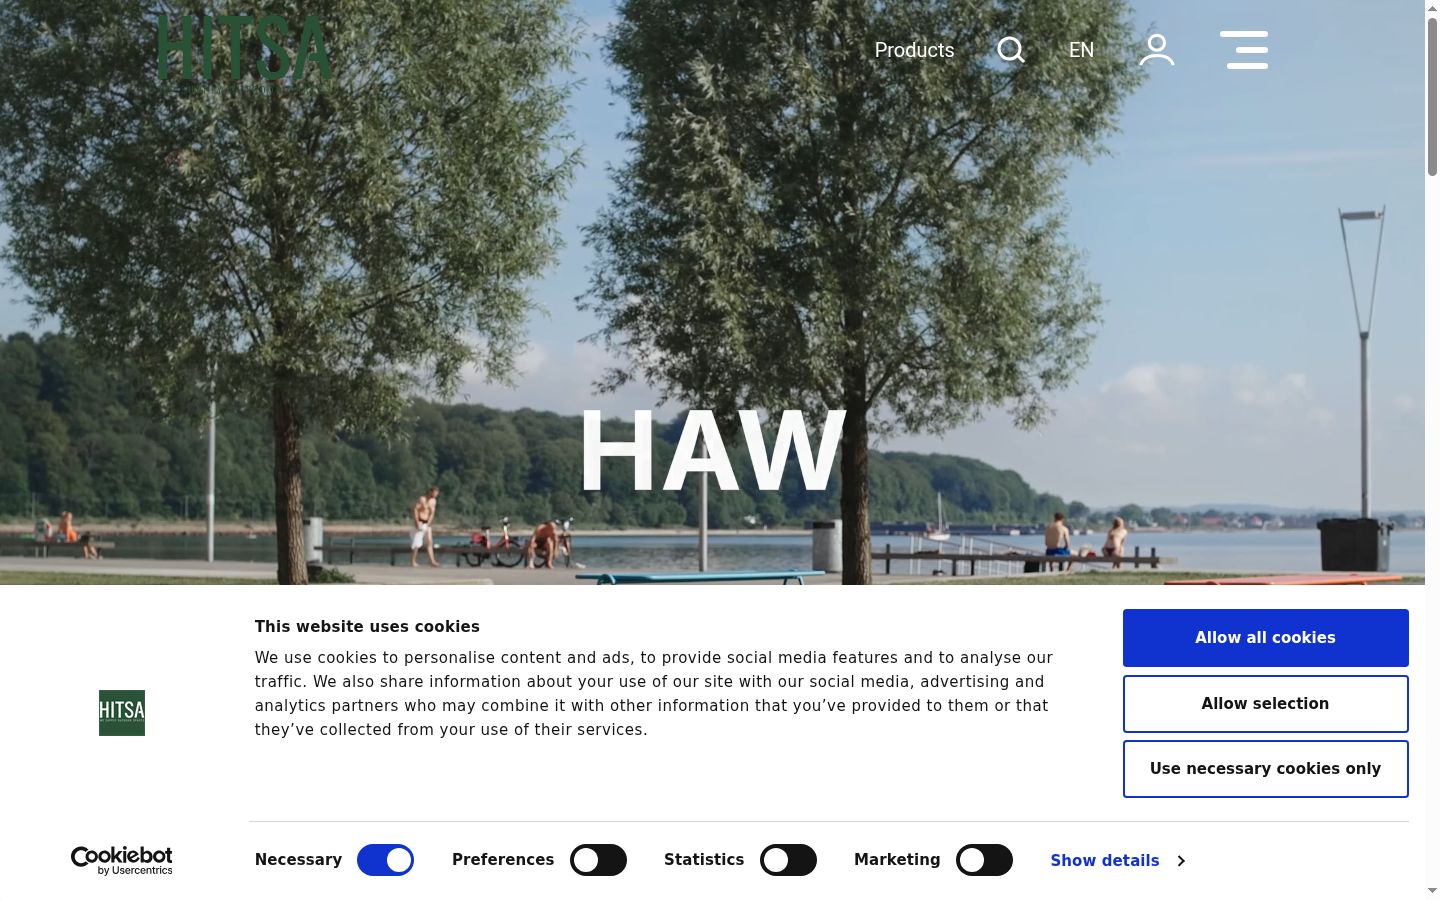
Keine "Ablehnen"-Option auf der ersten Ebene; das Ablehnen erfordert zusätzliche Schritte.
Ladeverlauf vor der Einwilligung
Millisekunden vom Navigationsstart, bis jede Anfrage ausgelöst oder jedes Cookie gesetzt wurde.
Vor Einwilligung erfasst
Vor der Einwilligung gesetzte Cookies (1)
-
wp-wpml_current_languagefunctional · WPML
Tracking-Anfragen vor Einwilligung (3)
- Google LLC www.googletagmanager.com gesetzt von hitsa.com/meet-the-team · bei 826 ms
- Vimeo arclight.vimeo.com gesetzt von f.vimeocdn.com/player.module.js · bei 1253 ms
- Vimeo Inc. player.vimeo.com ein Cookie setzen bei 844 ms
Wie wir getestet haben
Browser: Chrome/150.0.7871.124 · Scan-Herkunft: EU · Viewport: 1440×900 · Geprüft: 29 Sep 2026 01:10
Cookies
1
Drittanbieter
0
Tracker
9
Anbieter
6
Einwilligungsbanner
Cookiebot
Scans
1
Was bei dieser Einrichtung fehlt
- Das Blockieren von Skripten erfolgt manuell. Jedes Skript muss von Hand markiert werden, und nicht markierte Skripte werden vor der Einwilligung ausgeführt.
- Es wurden Google-Tags beobachtet, aber Google Consent Mode v2 wurde nicht erkannt.
- Keine "Ablehnen"-Option auf der ersten Ebene; das Ablehnen erfordert zusätzliche Schritte.
Compliance nach Zielgruppe
Europäische Union
✓ Erfüllt dieses ModellGDPR + ePrivacy · Vorherige Einwilligung (Opt-in)
Vereinigtes Königreich
✓ Erfüllt dieses ModellUK GDPR + PECR · Einwilligungsbasiert
USA
✓ Erfüllt dieses ModellCCPA/CPRA + state laws · Hinweis und Opt-out
Kanada
✓ Erfüllt dieses ModellPIPEDA + Québec Law 25 · Einwilligungsbasiert
Brasilien
✓ Erfüllt dieses ModellLGPD · Einwilligungsbasiert
Gescannt aus der EU; Websites können anderen Regionen andere Banner oder anderes Tracking ausliefern. Die Urteile spiegeln das beobachtete Verhalten wider, gemessen an den Regeln der jeweiligen Zielgruppe.
Verbindungssicherheit
HTTPS unterstützt
✓Leitet HTTP zu HTTPS weiter
✓HSTS
✗Content Security Policy
✗
Drittanbieter-Tracker
9 Anfragen von 6 Anbietern erkannt: Google LLC, Vimeo, Vimeo Inc., Cybot A/S (Cookiebot), Volentio JSD...
Drittanbieter-Tracker
9 Anfragen von 6 Anbietern erkannt: Google LLC, Vimeo, Vimeo Inc., Cybot A/S (Cookiebot), Volentio JSD...
Analytics
2
Marketing
0
Necessary
5
Functional
1
Other
1
| Anbieter | Kategorie | Typ | Domain |
|---|---|---|---|
| Google LLC vor der Einwilligung Google Tag Manager | Analytics | script | www.googletagmanager.com |
| Vimeo vor der Einwilligung Vimeo tracker domain (source: Disconnect.me, category: Content) | Analytics | iframe | arclight.vimeo.com |
| Vimeo Inc. vor der Einwilligung Vimeo video embed | Functional | iframe | player.vimeo.com |
| Cybot A/S (Cookiebot) Cookiebot consent management | Necessary | script | consent.cookiebot.com |
| Google LLC Google Fonts stylesheet | Necessary | script | fonts.googleapis.com |
| Google LLC Google Fonts files | Necessary | script | fonts.gstatic.com |
| Vimeo Vimeo tracker domain (source: Disconnect.me, category: Content) | Necessary | script | f.vimeocdn.com |
| Volentio JSD Volentio JSD tracker domain (source: Disconnect.me, category: Content) | Necessary | script | cdn.jsdelivr.net |
| UserCentrics UserCentrics tracker domain (source: Disconnect.me, category: ConsentManagers) | Unknown | script | consentcdn.cookiebot.com |
Scan-Verlauf
Ein abgeschlossener Scan: Cookies und Tracker aus dem Scan vom 29. September 2026.
Aktuelle Scans
| 29. September 2026 | 1 9 |
Weitere Cookie-Compliance-Reviews

Vercel Security Checkpoint
hlautosalesllc.com

accidentes de tráfico – Hospital HLA Univers...
hlauniversitariomoncloa.com

One moment, please...
hlaunion.com

One moment, please...
hlapetata.com

One moment, please...
hlamarketing.com

One moment, please...
hladnokrvnikonji.com

One moment, please...
hladnaistina.com

Unike installasjoner - Høyt & Lavt Adventure C...
hlaconcepts.com
Ist hitsa.com Ihre Website?
Beanspruchen Sie es, um Ihre Cookies und Tracker zu überwachen, ein konformes Einwilligungsbanner mit automatischer Skriptblockierung einzurichten und Ihre Cookie-Richtlinie aktuell zu halten.