hyper.one
Zuletzt gescannt 1. Oktober 2026
Ein Cookie-Scan von hyper.one, abgeschlossen am 1. Oktober 2026, fand 4 Cookies und 8 Tracking-Anfragen von Drittanbietern. Die Bewertung umfasste 9 Seiten mit 9 einzigartigen Seitenvorlagen. Die Website nutzt OneTrust als Consent-Management-Plattform. Weder IAB TCF v2.3 noch Google Consent Mode v2 wurde bei unserer Prüfung beobachtet. 8 Drittanbieter-Anfragen von 4 Anbietern erkannt.

Bewertung des Einwilligungsverhaltens
60 / 100
Diese Website hat Tracking-Anfragen vor der Einwilligung ausgelöst. Einiges von dem, was wir festgestellt haben, erfordert Aufmerksamkeit.
Automatisierte Prüfung der gescannten Seiten zu einem bestimmten Zeitpunkt; keine Rechtsberatung. So funktioniert unsere Prüfung.
Grad der Einwilligungsdurchsetzung
-
1
Nichts Nicht-Wesentliches wird ausgeführt, bevor die Einwilligung erteilt wird. Dies ist die strikte Auslegung von ePrivacy Artikel 5(3) und die stärkste Position.
-
2
Google-Tags werden mit standardmäßig verweigerter Speicherung geladen und senden vor der Einwilligung nur Cookie-lose Pings. In Googles Modell zulässig, aber nicht die strikte Auslegung von Artikel 5(3).
-
3
Google Consent Mode v2 hält Google-Tags zurück, aber andere Tracker oder Cookies wurden vor der Einwilligung beobachtet.
-
4
Wird vor der Einwilligung ausgeführt Diese Website
Ein Einwilligungsbanner ist vorhanden, schränkt das Tracking aber nicht ein. Tracker und Cookies laufen, bevor der Besucher einwilligt.
Einwilligungsbanner wie angetroffen
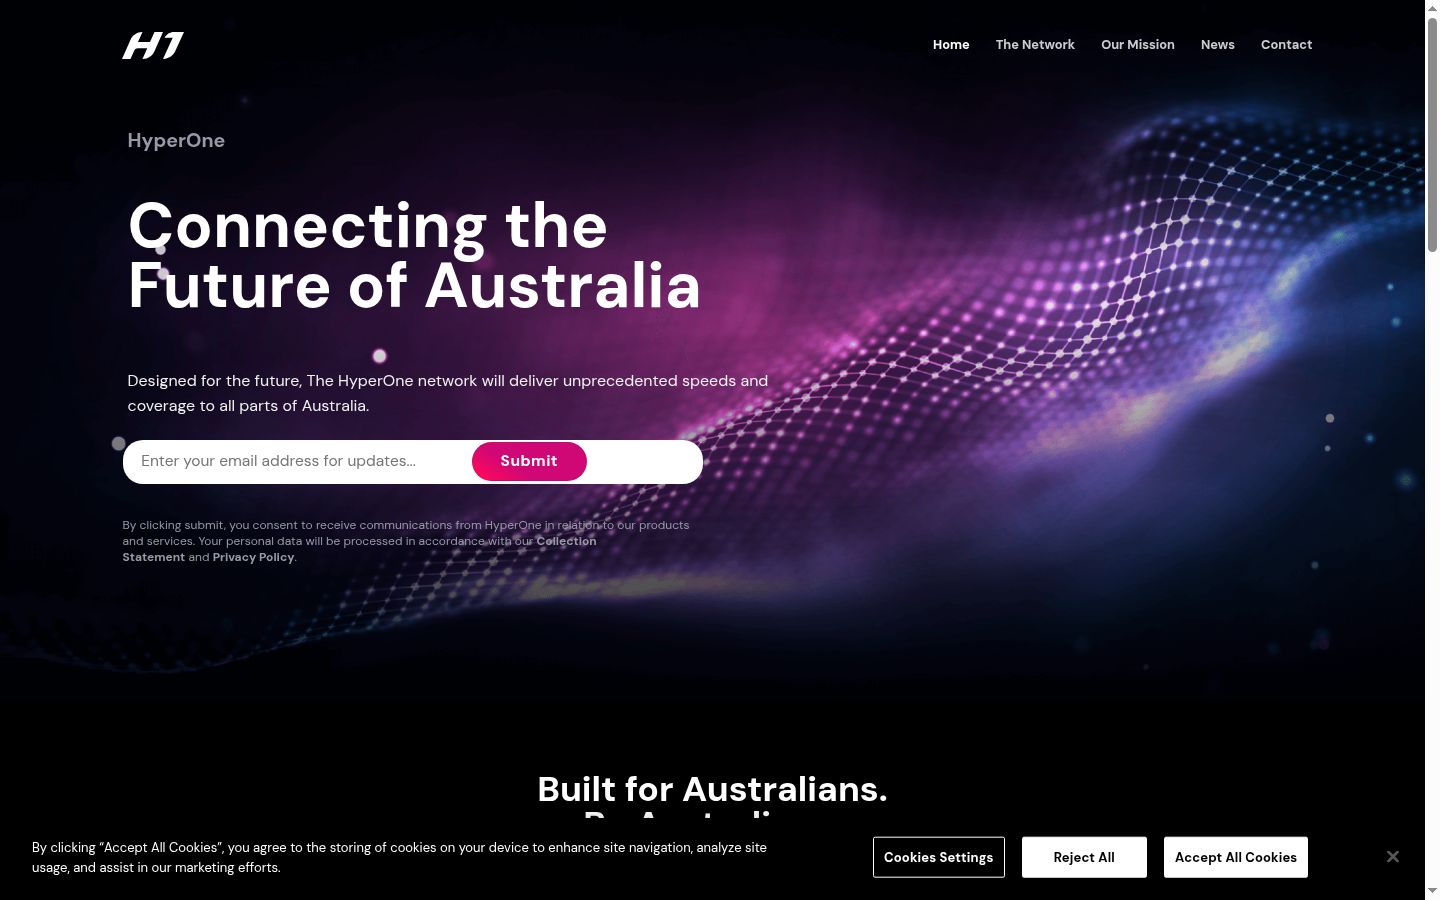
Die erste Ebene bietet eine "Ablehnen"-Option neben "Akzeptieren".
Ladeverlauf vor der Einwilligung
Millisekunden vom Navigationsstart, bis jede Anfrage ausgelöst oder jedes Cookie gesetzt wurde.
Vor Einwilligung erfasst
Vor der Einwilligung gesetzte Cookies (3)
-
_gaanalytics · Google Analytics -
_ga_CZ3PNHEFG1analytics · Google Analytics -
_ga_JTDPKKDLYKanalytics · Google Analytics
Tracking-Anfragen vor Einwilligung (4)
- Google LLC www.googletagmanager.com bei 1214 ms
- Sentry (Functional Software) browser.sentry-cdn.com gesetzt von fast.wistia.com/E-v1.js · bei 2044 ms
- Google LLC www.google.com bei 2036 ms
- Google LLC region1.google-analytics.com gesetzt von www.googletagmanager.com/js · bei 2581 ms
Wie wir getestet haben
Browser: Chrome/150.0.7871.124 · Scan-Herkunft: EU · Viewport: 1440×900 · Geprüft: 1 Oct 2026 09:59
Cookies
4
Drittanbieter
0
Tracker
8
Anbieter
4
Einwilligungsbanner
OneTrust
Scans
1
Was bei dieser Einrichtung fehlt
- Es wurden Google-Tags beobachtet, aber Google Consent Mode v2 wurde nicht erkannt.
Compliance nach Zielgruppe
Europäische Union
✗ Nicht erfülltGDPR + ePrivacy · Vorherige Einwilligung (Opt-in)
Vereinigtes Königreich
✗ Nicht erfülltUK GDPR + PECR · Einwilligungsbasiert
USA
✓ Erfüllt dieses ModellCCPA/CPRA + state laws · Hinweis und Opt-out
Kanada
! Erfordert AufmerksamkeitPIPEDA + Québec Law 25 · Einwilligungsbasiert
Brasilien
! Erfordert AufmerksamkeitLGPD · Einwilligungsbasiert
Gescannt aus der EU; Websites können anderen Regionen andere Banner oder anderes Tracking ausliefern. Die Urteile spiegeln das beobachtete Verhalten wider, gemessen an den Regeln der jeweiligen Zielgruppe.
Verbindungssicherheit
HTTPS unterstützt
✓Leitet HTTP zu HTTPS weiter
✓HSTS
✓Content Security Policy
✓
Drittanbieter-Tracker
8 Anfragen von 4 Anbietern erkannt: Google LLC, Sentry (Functional Software), Wistia, OneTrust
Drittanbieter-Tracker
8 Anfragen von 4 Anbietern erkannt: Google LLC, Sentry (Functional Software), Wistia, OneTrust
Analytics
2
Marketing
0
Necessary
3
Functional
1
Other
2
| Anbieter | Kategorie | Typ | Domain |
|---|---|---|---|
| Google LLC vor der Einwilligung Google Tag Manager | Analytics | script | www.googletagmanager.com |
| Sentry (Functional Software) vor der Einwilligung Sentry browser SDK | Analytics | script | browser.sentry-cdn.com |
| Google LLC vor der Einwilligung Google reCAPTCHA bot protection | Functional | script | www.google.com |
| Google LLC Google tracker domain (source: Disconnect.me, category: Content) | Necessary | script | www.gstatic.com |
| Google LLC Google Fonts files | Necessary | script | fonts.gstatic.com |
| Wistia Wistia tracker domain (source: Disconnect.me, category: Content) | Necessary | script | fast.wistia.com |
| Google LLC vor der Einwilligung Google tracker domain (source: Disconnect.me, category: FingerprintingGeneral) | Unknown | script | region1.google-analytics.com |
| OneTrust OneTrust tracker domain (source: Disconnect.me, category: ConsentManagers) | Unknown | script | geolocation.onetrust.com |
Scan-Verlauf
Ein abgeschlossener Scan: Cookies und Tracker aus dem Scan vom 1. Oktober 2026.
Aktuelle Scans
| 1. Oktober 2026 | 4 8 |
Weitere Cookie-Compliance-Reviews

Homepage - HSC-Schule
hsc-schule.one

HRV
hrv.one

Hopscotch GEO: Managing Reputation in the Age o...
hopscotch.one

Hookah One - Технологии в калья...
hookah.one

One moment, please...
hoesch.one

Transform Complex Sales with AI Solutions | Hig...
hightouch.one

Für Unternehmen
hidden.one

Hackea Tu Cuerpo
hackeatucuerpo.one
Ist hyper.one Ihre Website?
Beanspruchen Sie es, um Ihre Cookies und Tracker zu überwachen, ein konformes Einwilligungsbanner mit automatischer Skriptblockierung einzurichten und Ihre Cookie-Richtlinie aktuell zu halten.