cveep.org
Dernière analyse 30 août 2026
Un scan des cookies de cveep.org réalisé le 30 août 2026 a détecté 5 cookies et 13 requêtes de traçage tierces. L'évaluation a couvert 10 pages réparties sur 10 modèles de page uniques. Le site emploie CookieYes comme plateforme de gestion du consentement. Ni IAB TCF v2.3 ni Google Consent Mode v2 n'a été observé lors de notre contrôle. 13 requêtes tierces ont été détectées provenant de 8 fournisseurs.

Note de comportement de consentement
55 / 100
Ce site a déposé des cookies de suivi ou chargé des traceurs avant que le visiteur ne donne son consentement.
Vérification automatisée des pages analysées à un instant donné; ne constitue pas un avis juridique. Comment fonctionne notre vérification.
Niveau d'application du consentement
-
1
Aucun élément non essentiel ne s'exécute avant l'obtention du consentement. C'est la lecture stricte de l'article 5(3) d'ePrivacy et la position la plus solide.
-
2
Les balises Google se chargent avec le stockage refusé par défaut et n'envoient que des pings sans cookies avant le consentement. Autorisé dans le modèle de Google, mais pas selon la lecture stricte de l'article 5(3).
-
3
Google Consent Mode v2 restreint les balises Google, mais d'autres traceurs ou cookies ont été observés avant le consentement.
-
4
Exécution avant le consentement Ce site
Une bannière de consentement est présente mais ne limite pas le suivi. Les traceurs et les cookies s'exécutent avant que le visiteur ne donne son consentement.
Bannière de consentement telle que rencontrée
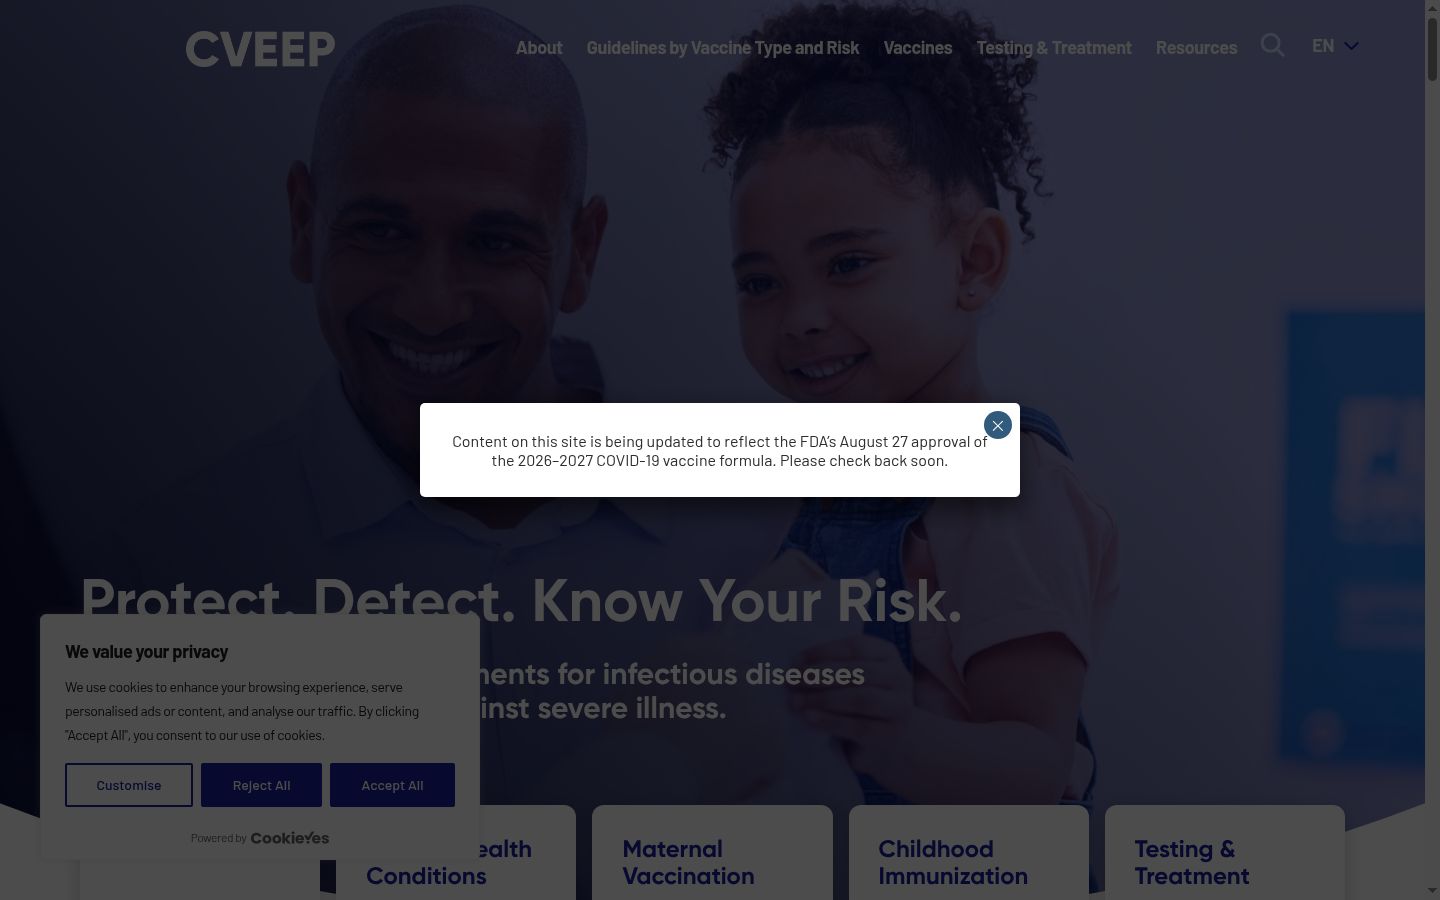
Le premier niveau propose une option « Refuser » à côté de « Accepter ».
Chronologie de chargement avant le consentement
Millisecondes entre le début de la navigation et le déclenchement de chaque requête ou le dépôt de chaque cookie.
Observé avant le consentement
Cookies déposés avant le consentement (4)
-
wp-wpml_current_languagefunctional · WPML -
pum-34553unknown -
__cf_bmnecessary · Cloudflare -
cf_clearancenecessary · Cloudflare
Requêtes de suivi avant consentement (5)
- Google LLC www.googletagmanager.com déposé par cveep.org/treatments · à 58 ms
- Adobe Fonts use.typekit.net à 30 ms
- Google LLC maps.googleapis.com à 30 ms
- Google LLC www.google.com à 30 ms
- Viant ad.ipredictive.com définir un cookie à 160 ms
Comment nous avons testé
Navigateur: Chrome/150.0.7871.124 · Origine de l'analyse: EU · Fenêtre d'affichage: 1440×900 · Vérifié: 30 Aug 2026 13:42 - 30 Aug 2026 13:43
Cookies
5
Tiers
0
Traqueurs
13
Fournisseurs
8
Bannière de consentement
CookieYes
Analyses
1
Ce qui manque à cette configuration
- Des balises Google ont été observées, mais Google Consent Mode v2 n'a pas été détecté.
Conformité par audience
Union européenne
✗ Non conformeGDPR + ePrivacy · Consentement préalable (opt-in)
Royaume-Uni
✗ Non conformeUK GDPR + PECR · Fondé sur le consentement
États-Unis
✓ Conforme à ce modèleCCPA/CPRA + state laws · Information et opt-out
Canada
! Attention requisePIPEDA + Québec Law 25 · Fondé sur le consentement
Brésil
! Attention requiseLGPD · Fondé sur le consentement
Analyse effectuée depuis l'UE; les sites peuvent présenter des bannières ou un suivi différents selon les régions. Les verdicts reflètent le comportement observé, évalué au regard des règles de chaque audience.
Sécurité de la connexion
HTTPS pris en charge
✓Redirige HTTP vers HTTPS
✓HSTS
✓Politique de sécurité du contenu
✓
Traqueurs tiers
13 requêtes détectées de 8 fournisseurs: Google LLC, Adobe Fonts, Viant, Brightcove, Cloudflare Inc....
Traqueurs tiers
13 requêtes détectées de 8 fournisseurs: Google LLC, Adobe Fonts, Viant, Brightcove, Cloudflare Inc....
Analytics
1
Marketing
1
Necessary
8
Functional
3
Other
0
| Fournisseur | Catégorie | Type | Domaine |
|---|---|---|---|
| Google LLC avant consentement Google Tag Manager | Analytics | script | www.googletagmanager.com |
| Adobe Fonts avant consentement Adobe Fonts (Typekit): web font delivery | Functional | script | use.typekit.net |
| Google LLC avant consentement Google Maps API | Functional | script | maps.googleapis.com |
| Google LLC avant consentement Google reCAPTCHA bot protection | Functional | script | www.google.com |
| Viant avant consentement Viant tracker domain (source: Disconnect.me, category: Advertising) | Marketing | script | ad.ipredictive.com |
| Brightcove Brightcove tracker domain (source: Disconnect.me, category: Content) | Necessary | script | vjs.zencdn.net |
| Cloudflare Inc. Cloudflare CDNJS | Necessary | script | cdnjs.cloudflare.com |
| CookieYes CookieYes consent management | Necessary | script | cdn-cookieyes.com |
| Google LLC Google tracker domain (source: Disconnect.me, category: Content) | Necessary | script | www.gstatic.com |
| Google LLC Google Fonts stylesheet | Necessary | script | fonts.googleapis.com |
| Google LLC Google Fonts files | Necessary | script | fonts.gstatic.com |
| UNPKG UNPKG tracker domain (source: Disconnect.me, category: Content) | Necessary | script | unpkg.com |
| Volentio JSD Volentio JSD tracker domain (source: Disconnect.me, category: Content) | Necessary | script | cdn.jsdelivr.net |
Historique des analyses
Une analyse terminée: cookies et traqueurs de l'analyse du 30 août 2026.
Analyses récentes
| 30 août 2026 | 5 13 |
Plus d'avis de conformité cookies

One moment, please...
gridmethod.org

One moment, please...
grid3.org

ONG Grid Developpement
grid-developpement.org

One moment, please...
gri-uk.org

One moment, please...
greysforgreen.org

Impact Report-Greymond Women, Orphans and Chari...
greymondfoundation.org

The Grey Tower
grey-tower.org

IPL Betting Guide: Formats, Markets & Fan Engag...
gretsi2005.org
cveep.org est-il votre site web?
Revendiquez-le pour surveiller vos cookies et traqueurs, mettre en place une bannière de consentement conforme avec blocage automatique des scripts et garder votre politique cookies à jour.