dino-fino.de
Laatst gescand 3 september 2026
Een cookiescan van dino-fino.de uitgevoerd op 3 september 2026 vond 5 cookies en 4 trackingverzoeken van derden. De beoordeling omvatte 9 pagina's verdeeld over 9 unieke paginasjablonen. De site gebruikt Cookiebot als consent management platform. Noch IAB TCF v2.3 noch Google Consent Mode v2 werd bij onze controle waargenomen. 4 verzoeken van derden werden gedetecteerd van 4 leveranciers.

Beoordeling van toestemmingsgedrag
46 / 100
Deze site heeft tracking-cookies geplaatst of trackers geladen voordat de bezoeker toestemming gaf.
Geautomatiseerde controle van de gescande pagina's op een bepaald moment; geen juridisch advies. Hoe onze controle werkt.
Niveau van toestemmingshandhaving
-
1
Niets niet-essentieels wordt uitgevoerd voordat toestemming is gegeven. Dit is de strikte lezing van ePrivacy artikel 5(3) en de sterkste positie.
-
2
Google-tags laden met opslag standaard op geweigerd en versturen vóór toestemming alleen cookieloze pings. Toegestaan in het model van Google, maar niet de strikte lezing van artikel 5(3).
-
3
Google Consent Mode v2 beperkt Google-tags, maar er zijn andere trackers of cookies waargenomen vóór toestemming.
-
4
Wordt uitgevoerd vóór toestemming Deze site
Er is een toestemmingsbanner aanwezig, maar die beperkt de tracking niet. Trackers en cookies draaien voordat de bezoeker toestemming geeft.
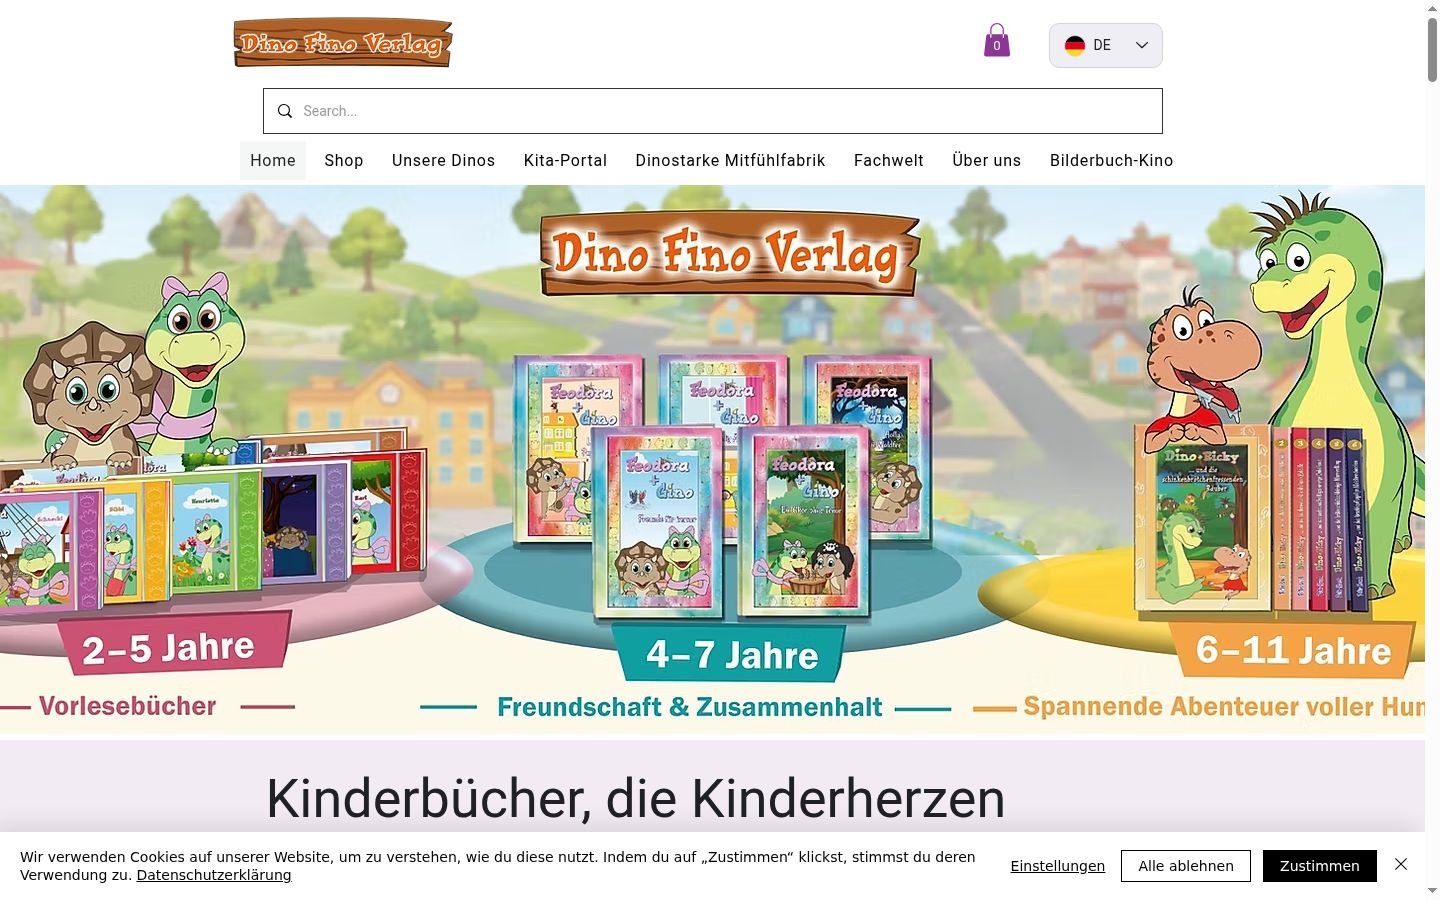
Toestemmingsbanner zoals aangetroffen
Laadtijdlijn vóór toestemming
Milliseconden vanaf de navigatiestart totdat elk verzoek werd verstuurd of elke cookie werd geplaatst.
Waargenomen vóór toestemming
Cookies geplaatst vóór toestemming (5)
-
svSessionmarketing · Wix.com -
hsfunctional · Wix.com -
server-session-bindfunctional · Wix.com -
ssr-cachingfunctional · Wix.com -
XSRF-TOKENnecessary · CSRF Protection
Trackingverzoeken vóór toestemming (3)
- frog.wix.com frog.wix.com geplaatst door www.dino-fino.de/kita-portal-interkulturelle-bilderbuecher · bij 160 ms
- panorama.wixapps.net panorama.wixapps.net geplaatst door www.dino-fino.de/kita-portal-interkulturelle-bilderbuecher · bij 161 ms
- Sentry (Functional Software) browser.sentry-cdn.com bij 161 ms
Hoe we hebben getest
Browser: Chrome/150.0.7871.124 · Herkomst van de scan: EU · Viewport: 1440×900 · Gecontroleerd: 3 Sep 2026 21:34 - 3 Sep 2026 21:35
Cookies
5
Third-party
0
Trackers
4
Leveranciers
4
Toestemmingsbanner
Cookiebot
Scans
1
Wat er ontbreekt in deze configuratie
- Het blokkeren van scripts gebeurt handmatig. Elk script moet met de hand worden gemarkeerd, en niet-gemarkeerde scripts worden vóór toestemming uitgevoerd.
Compliance per doelgroep
Europese Unie
✗ Niet voldaanGDPR + ePrivacy · Voorafgaande toestemming (opt-in)
Verenigd Koninkrijk
✗ Niet voldaanUK GDPR + PECR · Op basis van toestemming
Verenigde Staten
✓ Voldoet aan dit modelCCPA/CPRA + state laws · Kennisgeving en opt-out
Canada
! Vereist aandachtPIPEDA + Québec Law 25 · Op basis van toestemming
Brazilië
! Vereist aandachtLGPD · Op basis van toestemming
Gescand vanuit de EU; sites kunnen andere regio's andere banners of andere tracking tonen. De oordelen weerspiegelen waargenomen gedrag, getoetst aan de regels van elke doelgroep.
Verbindingsbeveiliging
HTTPS ondersteund
✓Stuurt HTTP door naar HTTPS
✓HSTS
✓Content Security Policy
✗
Trackers van derden
4 verzoeken gedetecteerd van 4 aanbieders: frog.wix.com, panorama.wixapps.net, Sentry (Functional Software), Cybot A/S (Cookiebot)
Trackers van derden
4 verzoeken gedetecteerd van 4 aanbieders: frog.wix.com, panorama.wixapps.net, Sentry (Functional Software), Cybot A/S (Cookiebot)
Analytics
3
Marketing
0
Necessary
1
Functional
0
Other
0
| Leverancier | Categorie | Type | Domein |
|---|---|---|---|
| frog.wix.com vóór toestemming | Analytics | other | frog.wix.com |
| panorama.wixapps.net vóór toestemming | Analytics | other | panorama.wixapps.net |
| Sentry (Functional Software) vóór toestemming Sentry browser SDK | Analytics | script | browser.sentry-cdn.com |
| Cybot A/S (Cookiebot) Cookiebot consent management | Necessary | script | consent.cookiebot.com |
Scangeschiedenis
Eén voltooide scan: cookies en trackers uit de scan van 3 september 2026.
Recente scans
| 3 september 2026 | 5 4 |
Meer cookiecompliance-beoordelingen

IOCO | Opernkritiken, Theaterkritiken, Ballett ...
ioco.de

Impressum und Datenschutz | Tom Witkovsky | io3...
io360.de

io-Smarthome – Elektroinstallationen - io-Sma...
io-smarthome.de

Anmelden ‹ IO Instruments — WordPress
io-instruments.de

Über uns – IO Beauty Team
io-beautyteam.de

InZukunft Detmold: Innenstadt beleben & Gründu...
inzukunftdetmold.de

One moment, please...
inzell-ferienwohnungen.de

One moment, please...
inzag.de
Is dino-fino.de jouw website?
Claim hem om je cookies en trackers te monitoren, een conforme toestemmingsbanner met automatische scriptblokkering op te zetten en je cookiebeleid actueel te houden.