


Consenso ai cookie nell’UE e negli Stati Uniti
Un sito può servire un cliente a Copenaghen e un altro in California nel giro di pochi secondi. La stessa azienda può aver bisogno di controlli della privacy diversi per queste due visite.
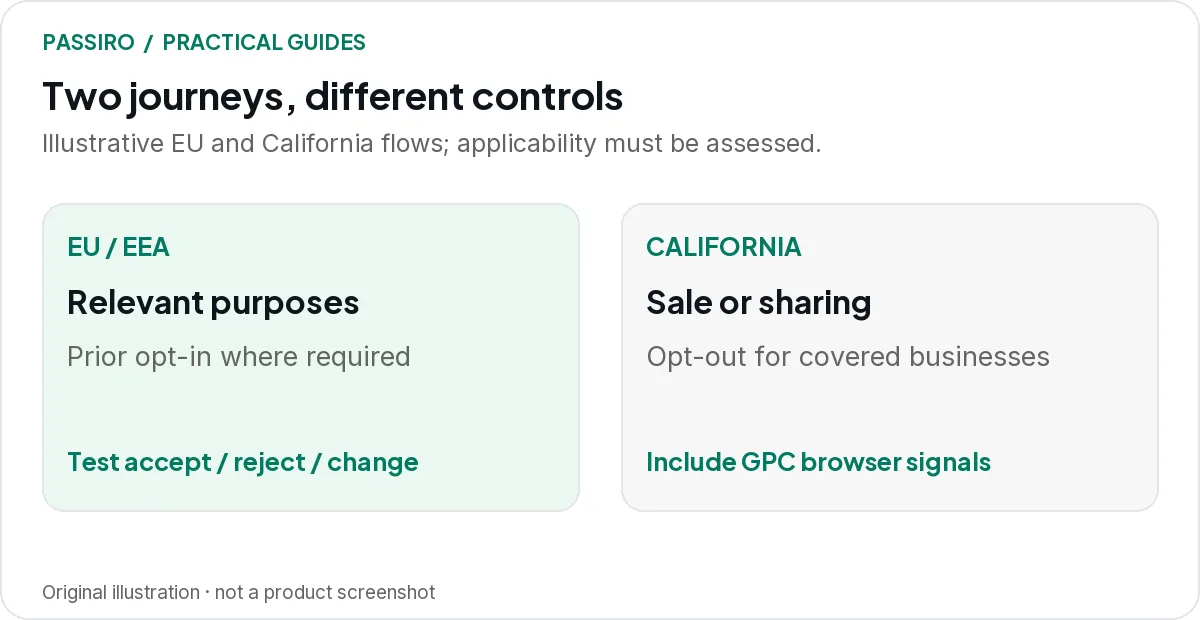
Nell’UE, molti usi a fini di tracciamento partono dal consenso preventivo (opt-in). Secondo il CCPA californiano, un’azienda soggetta alla legge deve offrire la possibilità di opporsi (opt-out) alla vendita o alla condivisione dei dati personali e rispettare i segnali di opt-out come Global Privacy Control (GPC). Sono meccanismi diversi, e nessuna delle due sintesi copre ogni esenzione o settore.
Questo articolo confronta i due percorsi e spiega come offrirli su un unico sito. Non tratta gli altri stati USA; se hai visitatori lì, usa le guide per stato indicate più avanti.
I due percorsi a confronto
| Argomento | UE | California (CCPA) |
|---|---|---|
| Ambito rilevante | UEArchiviazione o lettura di informazioni su un dispositivo secondo le norme nazionali ePrivacy, più il GDPR per i dati personali | California (CCPA)Aziende a scopo di lucro che operano in California e raggiungono una soglia del CCPA |
| Tipo di scelta | UEConsenso opt-in per finalità non essenziali | California (CCPA)Opposizione (opt-out) alla vendita o alla condivisione dei dati personali |
| Prima visita | UEGli strumenti facoltativi attendono la scelta del visitatore | California (CCPA)Informativa al momento della raccolta; opt-in preventivo solo in casi specifici, come i minori di 16 anni di cui si conosce l’età |
| Opt-out o consenso | UEConsenso per finalità; revocarlo deve essere facile quanto darlo | California (CCPA)Un link “Do Not Sell or Share” o un’alternativa consentita che interrompe il trattamento |
| GPC | UENon è la base del percorso UE; decide la scelta fatta nel tuo banner | California (CCPA)Un opt-out valido dalla vendita o dalla condivisione che le aziende soggette alla legge devono rispettare |
Inizia con tre domande
- Dove si trovano le persone che servi, a cui ti rivolgi o che monitori?
- Quali informazioni raccolgono il tuo sito e i tuoi partner, e per quali finalità?
- Quali leggi e policy delle piattaforme si applicano alla tua azienda e a queste attività?
Essere un’azienda statunitense non elimina di per sé gli obblighi europei, e una singola visita dalla California non fa scattare di per sé tutti gli obblighi del CCPA. L’applicabilità dipende da più fattori di un indirizzo IP. Rivedi il punto di partenza con il tuo consulente, usando le disposizioni del GDPR sull’ambito di applicazione territoriale e le indicazioni sul CCPA del Procuratore generale della California.
Il CCPA si applica alle aziende a scopo di lucro che operano in California e soddisfano almeno una soglia: un fatturato lordo annuo superiore a 26.625.000 $ nell’anno solare precedente, l’acquisto, la vendita o la condivisione dei dati personali di 100.000 o più consumatori o nuclei familiari all’anno, oppure il 50% o più del fatturato annuo derivante dalla vendita o dalla condivisione di dati personali. La soglia di fatturato è l’importo adeguato all’inflazione dalla California Privacy Protection Agency in vigore dal 1° gennaio 2025.
Le esenzioni e il significato giuridico di “vendita” e “condivisione” richiedono comunque un esame più attento. Le normali attività di analisi, la pubblicità e gli accordi con fornitori di servizi non sono tutti trattati allo stesso modo.
Il percorso europeo: una scelta prima del tracciamento rilevante
Prendi come esempio un negozio di mobili che usa strumenti facoltativi di analisi e remarketing. Un visitatore europeo arriva senza alcun consenso salvato. Il sito presenta le scelte pertinenti e controlla gli strumenti in base alla configurazione selezionata.
Il visitatore accetta gli strumenti di analisi ma rifiuta la pubblicità. L’implementazione deve preservare questa distinzione. Un’unica etichetta “accettato” che attiva tutti i fornitori non basta.
Le regole europee sui cookie derivano dalla direttiva ePrivacy come recepita in ciascun paese, quindi le esenzioni variano. Evita di copiare in ogni mercato un’esenzione per le statistiche prevista da un singolo paese. Le linee guida dell’EDPB sul consenso definiscono lo standard di consenso del GDPR, compreso il principio per cui revocare il consenso deve essere facile quanto darlo; le norme locali richiedono comunque attenzione.
Il percorso californiano: fai funzionare l’opt-out
Ora immagina un’azienda soggetta alla legge le cui pratiche pubblicitarie comportano una vendita o una condivisione secondo la definizione del CCPA. Un visitatore usa il meccanismo di opt-out del sito. Il trattamento a valle interessato deve reagire; il solo fatto di mostrare un link “Do Not Sell or Share” non è il risultato.
I regolamenti attuativi del CCPA richiedono un link “Do Not Sell or Share My Personal Information” nell’intestazione o nel piè di pagina, oppure un’alternativa consentita come un link “Your Privacy Choices”. Vendere o condividere i dati di consumatori che l’azienda sa avere meno di 16 anni richiede invece un’autorizzazione opt-in.
Testa le destinazioni nel browser, nel tag manager e lato server coinvolte in questa attività. Tieni le normali funzioni del servizio separate dall’uso pubblicitario, così il tuo team può spiegare cosa cambia la scelta.
Il visitatore che ha già segnalato una preferenza
Global Privacy Control, o GPC, permette a un browser di inviare una preferenza di opt-out a ogni sito che il visitatore usa. Il Procuratore generale della California afferma che le aziende soggette alla legge devono rispettarla come una richiesta valida di interrompere la vendita o la condivisione. Vedi la spiegazione ufficiale del GPC.
I regolamenti attuativi del CCPA aggiungono dettagli: l’opt-out si applica a quel browser o dispositivo e a qualsiasi profilo collegato, compresi i profili pseudonimi. L’azienda deve inoltre indicare sul proprio sito se ha trattato il segnale come un opt-out valido.
Per il test tecnico, usa un browser con GPC attivo e confronta il comportamento con una sessione senza il segnale. Il segnale arriva come intestazione di richiesta Sec-GPC: 1 e come proprietà navigator.globalPrivacyControl, quindi non dipende da un pulsante sulla tua pagina. La nostra guida al GPC tratta i conflitti con le scelte precedenti.
Cosa può e non può decidere il targeting geografico
Il targeting geografico seleziona un banner o una configurazione in base a una posizione stimata. Non è una valutazione giuridica automatica: non può decidere se una legge si applica alla tua azienda, individuare ogni uso sensibile né garantire che la posizione sia corretta, ad esempio quando un visitatore usa una VPN.
Decidi cosa succede quando la posizione è sconosciuta e testa questo fallback oltre alle regioni che prevedi di servire. Non trattare tacitamente una posizione sconosciuta come un’autorizzazione al tracciamento senza restrizioni.
In Passiro, Smart geo-targeting ha un’impostazione separata “Unknown location”. Con “Same banner everywhere”, Passiro mostra la richiesta di consenso quando il paese non può essere determinato, ma ai visitatori fuori dai paesi selezionati non viene chiesto nulla e gli script si caricano normalmente, quindi controlla con attenzione quella selezione.
Tieni la lingua separata dalla posizione. Un visitatore di lingua spagnola a Los Angeles e un altro a Madrid possono volere la stessa lingua del banner ma avere bisogno di scelte diverse. La lingua del banner segue la tua impostazione di traduzione o la lingua del browser; non decide quali regole si applicano.
Se servi anche altri stati USA
Questo articolo tratta solo la California. Le leggi sulla privacy degli altri stati usano soglie, definizioni e regole proprie per i dati sensibili e i segnali di opt-out, quindi verificale prima di copiare la configurazione californiana. Inizia dalle nostre guide al CDPA della Virginia, al CPA del Colorado e all’UCPA dello Utah, oltre alla guida al GPC e alla guida completa al CCPA.
Nello Smart geo-targeting di Passiro, la regione “US opt-out states” include un’opzione per scegliere i singoli stati. Decidi quali stati la tua azienda deve coprire prima di affidarti a questa impostazione.
Un brief pratico per il tuo sviluppatore
Scrivi una breve regola per ogni percorso del visitatore: banner previsto, stato iniziale del consenso, scelte supportate, fornitori interessati e comportamento previsto dopo una modifica. Aggiungi un test separato per il GPC dove pertinente, e uno per il fallback in caso di posizione sconosciuta.
Per i tag Google, specifica Consent Mode Basic o Advanced invece di chiedere genericamente un “tracciamento UE”. Segui la guida al Consent Mode per i marketer e il test “Rifiuta tutti” per verificare l’implementazione.
Passiro include il targeting geografico e la gestione di Global Privacy Control in tutti i piani, compreso Free. IAB GPP parte da Pro. La panoramica dei piani mostra la differenza; GPC e GPP non sono intercambiabili.
Tre domande veloci
Posso usare un’unica configurazione prudente ovunque?
Puoi scegliere un’esperienza uniforme, ma verifica che fornisca anche le informative specifiche, gli opt-out e gli altri diritti richiesti dove operi. Un banner universale non è una valutazione giuridica universale.
Un visitatore dalla California deve vedere un banner cookie?
Non nel senso europeo. Il CCPA si basa su informativa e opt-out piuttosto che sul consenso preventivo per la maggior parte delle vendite o condivisioni. Un’azienda soggetta alla legge ha comunque bisogno di un meccanismo di opt-out funzionante, che sia un banner, un link alle impostazioni o entrambi, e la scelta deve modificare il trattamento.
Un’azienda statunitense ha bisogno del Consent Mode per le campagne europee?
Verifica gli utenti e i servizi Google coperti dalle Norme relative al consenso degli utenti dell’UE di Google; l’indirizzo della tua azienda non è l’unico fattore. La nostra guida alle norme spiega cosa verificare.