


Cookie-Scan oder Script-Blocking?
Ihre Website hat letzten Monat einen Cookie-Scan bestanden, und gestern hat jemand ein neues Werbepixel eingebaut. Was schützt die Besucher von heute?
Ein Cookie-Scan findet Cookies und Tracker auf den Seiten und unter den Bedingungen, die er untersucht. Skriptblockierung steuert, ob Skripte vor und nach der Entscheidung eines Besuchers ausgeführt werden dürfen. Das eine verschafft Ihnen Überblick; das andere verändert das Verhalten.
Keines von beiden belegt für sich allein, dass die Website tut, was die Besucher gewählt haben. Dafür braucht es eine dritte Aufgabe: das Verhalten im Browser zu prüfen.
| Tätigkeit | Was sie leistet | Wann sie stattfindet | Was sie allein nicht belegen kann |
|---|---|---|---|
| Cookie-Scan | Was sie leistetBesucht Seiten und listet die erkannten Cookies und Tracker auf. | Wann sie stattfindetNach Zeitplan oder wenn Sie einen Scan starten. | Was sie allein nicht belegen kannDass ein Tool auf nicht gescannten Seiten, hinter Logins oder bei Interaktionen fehlt. |
| Skriptblockierung | Was sie leistetHält Skripte zurück, bis der Besucher die betreffende Kategorie erlaubt. | Wann sie stattfindetBei jedem Seitenaufruf, ab dem ersten Besuch. | Was sie allein nicht belegen kannDass jeder Installationsweg abgedeckt oder jede Kategorie richtig ist. |
| Manuelle Prüfung | Was sie leistetTestet echte Besucherpfade und vergleicht erwartetes mit beobachtetem Verhalten. | Wann sie stattfindetNach Änderungen an der Website und vor wichtigen Launches. | Was sie allein nicht belegen kannAlles, was über die getesteten Seiten, Entscheidungen und Browser hinausgeht. |
Ein neues Pixel zwischen zwei Scans verfolgen
Stellen Sie sich einen fiktiven Shop vor, der eine Kampagne vorbereitet. Ein Marketer fügt dem Website-Theme ein Remarketing-Pixel hinzu. Der nächste automatische Scan steht erst in drei Wochen an.
Wenn das Pixel von der Blockierungskonfiguration der Website erfasst wird, folgt es ab dem ersten Seitenaufruf der jeweiligen Einwilligungsentscheidung. Wenn nicht, kann es wochenlang laufen, bevor ein Scan es findet. Ein sichtbares Banner beantwortet diese Frage nicht.
Der nächste Scan kann helfen, das Tool zu identifizieren. Zweck, Konfiguration und Offenlegung muss trotzdem jemand bestätigen: Wenn ein Bericht das Cookie als „Marketing“ bezeichnet, stoppt das die Anfrage nicht.
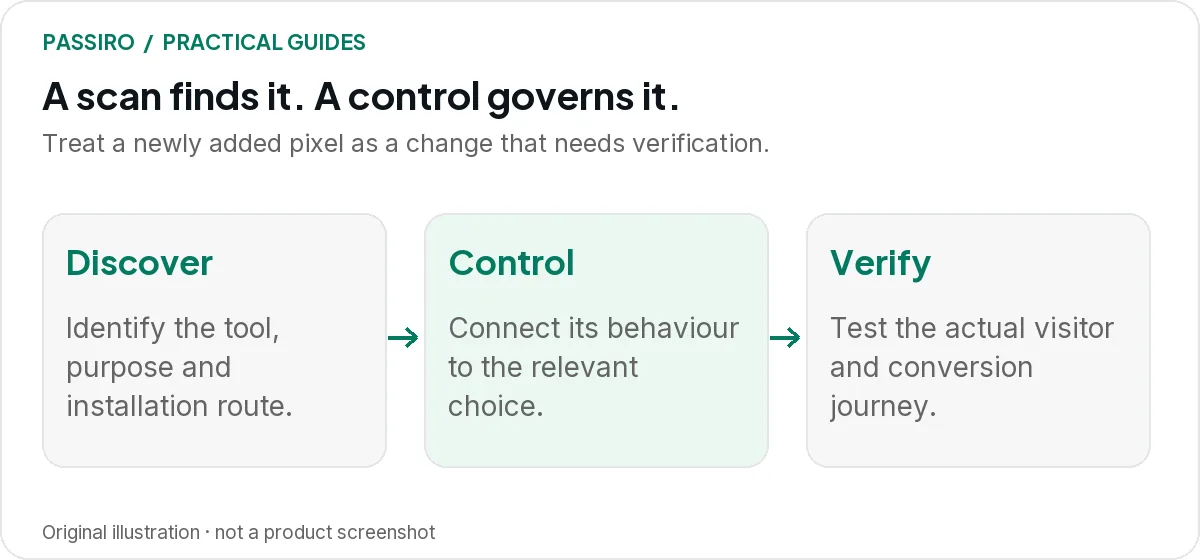
Identifizieren, verknüpfen, testen: die Reihenfolge für jedes neue Tool
- Identifizieren Sie das Tool. Halten Sie Anbieter, Zweck, Verantwortlichen, die Seiten, auf denen es läuft, und die Art der Installation fest: Theme-Code, Plugin, Tag-Manager oder eingebetteter Frame.
- Verknüpfen Sie es mit der passenden Einwilligungsentscheidung. Ordnen Sie es der Kategorie zu, die seiner Funktion entspricht, und stellen Sie sicher, dass die Blockierungs- oder Tag-Manager-Regel für seinen Installationsweg diese Kategorie durchsetzt.
- Testen Sie das Verhalten. Prüfen Sie in frischen Browsersitzungen den Zustand vor jeder Entscheidung, nach dem Ablehnen und nach dem Akzeptieren, und schließen Sie dann eine echte Interaktion ab, etwa einen Testkauf.
Für den fiktiven Shop ist das Pixel fertig, wenn diese drei Schritte erledigt sind, nicht wenn sein Code eingefügt ist. Nutzen Sie für Schritt drei den Leitfaden zum Test von „Alle ablehnen“; das Ergebnis sollte ein kurzes Protokoll dessen sein, was passiert ist, kein Screenshot des Banners.
Nach der Veröffentlichung bestätigt der nächste Scan, was der Crawler sieht, und hält Ihre Cookie-Informationen aktuell. Er überprüft den Prozess, ist aber nicht die erste Kontrollebene.
Wofür ein Scan gut ist
Ein Scan ist nützlich, um ein Inventar aufzubauen und aktuell zu halten. Er kann einen Tracker zutage fördern, den Sie vergessen hatten, oder zeigen, dass ein altes Plugin noch Dienste von Drittanbietern lädt.
Prüfen Sie die Ergebnisse mit Fragen, die zu Maßnahmen führen:
- Brauchen wir dieses Tool noch?
- Wer hat es hinzugefügt, und wo ist es installiert?
- Passt seine Kategorie zu dem, wofür wir es nutzen?
- Beschreiben unsere Cookie-Informationen es zutreffend?
- Welche Besucherpfade brauchen einen manuellen Test?
Ein langer Bericht ohne Verantwortlichen wird leicht ignoriert. Weisen Sie jeden Befund jemandem zu, der das Tool entfernen, konfigurieren oder untersuchen kann.
Was ein Scan nicht belegen kann
Ein Crawler sieht eine begrenzte Menge an Seiten und Interaktionen. Er erreicht möglicherweise kein eingeloggtes Konto, keinen Checkout nach mehreren Schritten und kein Widget, das nur in einer bestimmten Region erscheint.
Verstehen Sie „nicht erkannt“ als Aussage über diesen Scan, nicht als Garantie für die gesamte Website. Ein Kontingent von 500 Seiten kann nützlich sein, aber die Seitenzahl allein sagt Ihnen nicht, ob die entscheidende Interaktion getestet wurde.
Vergleichen Sie den Scan-Umfang mit Ihren wichtigsten Besucherpfaden. In Passiro zeigt Scan History, wie viele Seiten jeder Scan abgedeckt hat, und die Crawler-Einstellungen steuern Seitenzahl, ausgeschlossene Pfade und Ladezeit; siehe fehlende oder unvollständige Scan-Ergebnisse.
Worauf es bei der Blockierung ankommt
Die Blockierung hängt davon ab, wie Skripte geladen werden und wie ihre Zwecke der Einwilligung zugeordnet sind. Theme-Code, Plugins, Tag-Manager und eingebettete Frames können Tools über unterschiedliche Wege einbinden.
Dokumentieren Sie diese Wege. Prüfen Sie, dass Standardwerte angewendet werden, bevor das betroffene Tool läuft, und dass spätere Änderungen der Einstellungen es erreichen. Die Google-Dokumentation zu Einwilligungsvorlagen zeigt, warum die Reihenfolge der Implementierung und Einwilligungsaktualisierungen in Google Tag Manager wichtig sind.
Gehen Sie nicht davon aus, dass eine einzige Kontrolle jeden Anbieter abdeckt. Google Consent Mode steuert das unterstützte Verhalten von Google-Tags; andere Tools brauchen eigene, passende Kontrollen. Unser Consent-Mode-Leitfaden für Marketer erklärt den Zusammenhang.
Auch die Installation des Einwilligungstools selbst spielt eine Rolle. Die automatische Blockierung von Passiro setzt voraus, dass das Passiro-Skript als erstes Skript im Head der Seite installiert ist, und sie steuert unterstützte Tracker; prüfen Sie individuelle Integrationen daher separat (siehe Automatische Skriptblockierung prüfen). Manche Website-Baukästen schränken außerdem Code auf Checkout- oder eingebetteten Seiten ein; testen Sie diese Seiten deshalb gesondert.
Zwei kurze Fragen
Wenn wir häufiger scannen, können wir dann auf die Blockierung verzichten?
Nein. Häufigere Erkennung steuert nicht, was zwischen den Scans passiert. Wo eine vorherige Einwilligung erforderlich ist, muss die Website sie zum Zeitpunkt des Besuchs durchsetzen.
Kann uns ein Scan sagen, zu welcher Kategorie ein Cookie gehört?
Er kann eine vorschlagen. Ein Scan gleicht Cookies und Anfragen in der Regel mit bekannten Anbietern ab, daher ist die Kategorie in einem Bericht ein Ausgangspunkt. Prüfen Sie, was das Tool auf Ihrer Website tatsächlich tut, vor allem bei allem, was als „Unknown“ markiert ist.