


Chatbot IA : quelles données vérifier ?
Un chatbot IA peut répondre à une question sur un produit pendant que votre équipe est occupée. Il peut aussi faire entrer un nouveau fournisseur, de nouvelles requêtes dans le navigateur et un nouvel endroit où les clients saisissent des informations personnelles.
Avant le lancement, examinez ce qui se charge à l’arrivée, ce qui se passe quand quelqu’un ouvre le chat, où vont les messages, combien de temps ils sont conservés et si les données sont réutilisées. Votre navigateur montre une partie de ce tableau. Le reste dépend des paramètres et du contrat du fournisseur : ce guide distingue donc les deux.
Ce guide prend l’exemple d’une boutique en ligne fictive qui ajoute un assistant pour répondre aux questions sur la livraison. Le déroulé est illustratif et ne constitue pas une affirmation sur un fournisseur de chatbot en particulier.
1. Qu’est-ce qui se charge avant que quiconque ouvre le chat ?
Installez le widget dans un environnement de test et visitez la page sans interagir. Inspectez les requêtes et le stockage du navigateur. La petite icône de chat peut arriver avec des outils d’analyse, des identifiants ou des services auxquels vous ne vous attendiez pas.
Demandez au fournisseur quels composants sont nécessaires pour afficher le bouton et lesquels servent à une mesure d’audience ou à de la publicité facultatives. Ne classez pas toute l’intégration comme nécessaire simplement parce que l’équipe veut un chatbot.
Le test dans le navigateur, plus bas, montre comment consigner tout cela avec les outils de développement et une analyse du site. Comparez ce que vous observez avec la documentation du fournisseur.
2. Qu’est-ce qui change quand un visiteur l’ouvre ?
Cliquer sur « Chat » peut charger un nouveau cadre, établir une session ou faire intervenir un service distinct. Refaites l’inspection à ce moment-là.
Dans notre boutique fictive, l’équipe choisit un lanceur léger et ne charge le service conversationnel qu’à la demande. C’est un choix de conception pour limiter les chargements inutiles ; à lui seul, il ne permet pas de conclure que chaque cookie ou usage de données qui en résulte est exempté de consentement.
Pour les sites britanniques, utilisez les lignes directrices actuelles de l’ICO sur les exceptions en matière de stockage et d’accès pour évaluer les conditions applicables. N’appliquez pas automatiquement une exception britannique aux marchés de l’UE.
3. Où va le message ?
Une question sur une livraison peut contenir un numéro de commande, une adresse e-mail ou une adresse postale. Suivez ce message au-delà du navigateur : fournisseur du chatbot, fournisseur du modèle, plateforme de support et éventuels journaux internes.
Demandez quel est le dispositif de traitement réel, pas seulement l’assurance que l’outil est « sécurisé ». Si des données personnelles sont en jeu, le RGPD impose de prêter attention à des points comme la base légale, la transparence, les accords avec les sous-traitants et les transferts internationaux, le cas échéant.
Donnez aux visiteurs une brève explication avant qu’ils envoient des informations. Dans la mesure du possible, concevez l’expérience pour qu’ils n’aient pas à saisir de données sensibles dans une zone de chat généraliste.
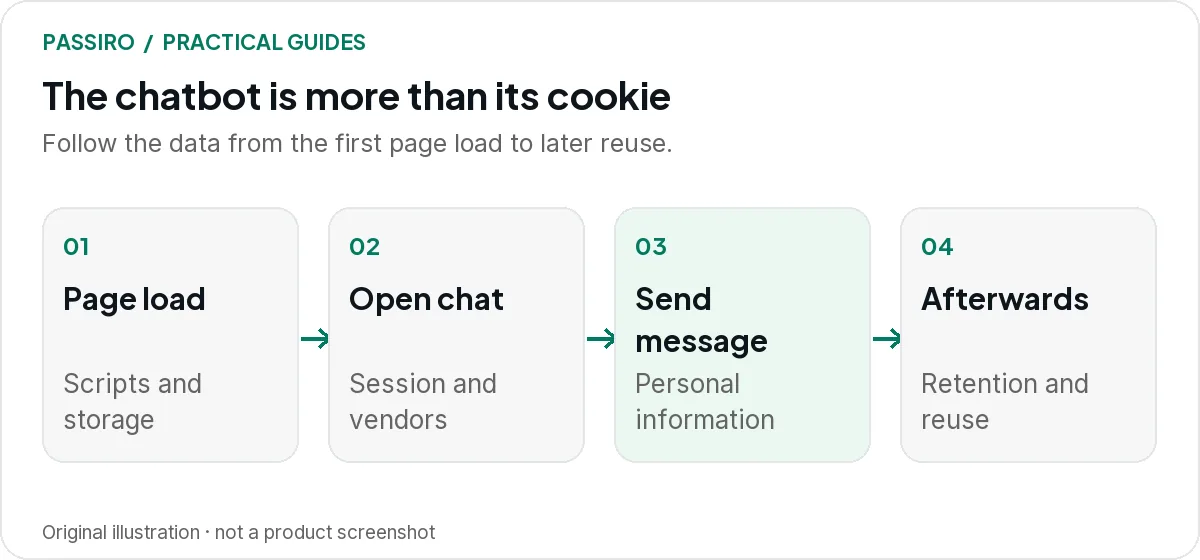
4. La conversation sert-elle à autre chose ?
Distinguez la fourniture de la réponse de l’amélioration des modèles du fournisseur, de l’analyse produit et du marketing. Demandez quels usages sont activés par défaut et s’ils peuvent être désactivés.
Dans la boutique fictive, l’assistant a besoin d’un code postal de livraison pour répondre à une question. Il ne s’ensuit pas que la même conversation doive alimenter une audience publicitaire ou être conservée indéfiniment pour l’entraînement de modèles.
Consignez les finalités prévues et les paramètres du fournisseur qui les mettent en œuvre. Conservez une copie de la configuration concernée afin de pouvoir y comparer une modification ultérieure du compte.
5. Que se passe-t-il une fois la conversation terminée ?
Vérifiez la conservation, la suppression, les contrôles d’accès et la procédure de traitement des demandes relatives à la vie privée. Déterminez si la suppression d’une conversation dans le tableau de bord la supprime aussi des systèmes connectés, des sauvegardes ou des journaux du fournisseur du modèle, selon les dispositifs applicables.
Testez avec des informations fictives, pas avec les données d’un vrai client. Envoyez une demande de suppression test, suivez-la tout au long de la procédure convenue et notez quels systèmes nécessitent une action.
Tester le widget dans votre navigateur
Ce test couvre ce qui se passe sur votre site : les scripts que charge le widget, les requêtes qu’il envoie et ce qu’il stocke dans le navigateur. Utilisez des données fictives du début à la fin, comme un numéro de commande inventé et une adresse e-mail en example.com.
| Vérification | Ce qu’elle montre | Ce qu’elle ne peut pas montrer |
|---|---|---|
| Analyse du site | Ce qu’elle montreLes cookies et scripts tiers trouvés sur les pages atteintes par le robot d’exploration | Ce qu’elle ne peut pas montrerCe qui ne se charge qu’après l’ouverture du chat ou l’envoi d’un message |
| Panneau Réseau (Network) | Ce qu’elle montreLes domaines qui reçoivent des requêtes à chaque étape, et le contenu de ces requêtes | Ce qu’elle ne peut pas montrerCe que le fournisseur fait des données une fois reçues |
| Panneau Application | Ce qu’elle montreCookies, stockage local et stockage de session pour chaque origine, y compris le cadre du chat | Ce qu’elle ne peut pas montrerLa conservation ou la réutilisation sur les serveurs du fournisseur |
| Parcours de consentement | Ce qu’elle montreSi le widget respecte chaque choix fait dans votre bandeau | Ce qu’elle ne peut pas montrerSi le contrat et les paramètres du fournisseur correspondent à vos finalités |
Effectuez le test dans le navigateur dans cet ordre :
- Ouvrez une nouvelle fenêtre de navigation privée avec les outils de développement déjà ouverts, puis chargez une page qui contient le widget. N’interagissez pas encore.
- Dans le panneau Réseau, filtrez sur le domaine du fournisseur du chat, puis notez tous les autres domaines qui reçoivent des requêtes. Dans le panneau Application, notez les noms des cookies et des éléments de stockage plutôt que leurs valeurs, qui peuvent contenir des identifiants.
- Refaites l’enregistrement après avoir refusé les cookies facultatifs, après avoir ouvert le chat et après avoir envoyé un message fictif.
- Vérifiez que le message n’est envoyé qu’aux domaines attendus et qu’aucun domaine d’analyse ou de publicité ne reçoit d’événements de chat que vous n’aviez pas prévus.
- Modifiez votre choix de consentement une fois le chat chargé, puis revenez avec un choix enregistré, et notez si le widget le respecte.
Les guides de Chrome consacrés au panneau Réseau et à l’affichage des cookies expliquent ces outils. Ne vous limitez pas aux cookies : les lignes directrices du CEPD sur le champ d’application technique de l’article 5(3) de la directive ePrivacy couvrent aussi des techniques comme les pixels de suivi et le suivi par URL.
Ce qu’apporte une analyse du site
Après le déploiement, lancez une nouvelle analyse en suivant notre guide, puis ouvrez Cookies Detected. Examinez les cookies du fournisseur, puis ouvrez sa ligne sous Detected Trackers & Third-Party Scripts pour voir les requêtes trouvées. Considérez tout élément marqué Unknown comme une question à poser à votre développeur, et non comme nécessaire par défaut.
Une analyse indique ce que le robot d’exploration a trouvé sur les pages qu’il a atteintes. Les scripts qui ne se chargent qu’après l’ouverture du chat ou la saisie d’un message peuvent nécessiter le test manuel dans le navigateur décrit ci-dessus. Si le widget dépend d’un consentement facultatif, vérifiez le blocage automatique des scripts et donnez aux visiteurs un moyen clair de rouvrir les paramètres des cookies, plutôt que de reclasser le chat comme nécessaire.
Ni le bandeau ni l’analyse ne documentent la manière dont le fournisseur traite les conversations une fois qu’elles ont quitté le navigateur. Ils vous aident à contrôler et à consigner ce qui se passe côté site ; le traitement par le fournisseur appelle les questions ci-dessous.
Questions à envoyer au fournisseur du chatbot
Les contrats et le traitement des données de conversation font l’objet d’un examen distinct du test dans le navigateur. Envoyez ces questions par écrit au fournisseur et conservez les réponses avec vos notes de configuration.
Checklist pour le fournisseur du chatbot
Données collectées (messages, métadonnées, identifiants, pièces jointes) :
Destinataires et fournisseur du modèle :
Paramètres par défaut pour l’entraînement des modèles et les autres réutilisations :
Durée de conservation des conversations et des journaux :
Suppression dans les systèmes connectés (plateforme de support, CRM, sauvegardes, journaux du fournisseur) :
Contrôle d’accès (qui peut lire les conversations, chez le fournisseur et dans notre équipe) :
Transferts internationaux et garanties utilisées :
Comparez les réponses avec le contrat, les conditions de traitement et les paramètres réels du compte chez le fournisseur. Si une réponse et un paramètre se contredisent, réglez le problème avant le lancement plutôt que de compter sur le bandeau de cookies pour le couvrir.
Intégrez le chatbot à vos vérifications régulières
Ajoutez le widget à l’inventaire du site et refaites le test dans le navigateur après les mises à jour du fournisseur, l’ajout de nouvelles fonctionnalités ou un changement de fournisseur de modèle. Utilisez le guide de test du bandeau de cookies pour les parcours de consentement plus larges et la procédure du centre d’aide pour ajouter un nouvel outil de suivi.
Deux questions rapides
Tout chatbot nécessite-t-il un consentement aux cookies marketing ?
Aucune réponse universelle ne convient à toutes les intégrations. Examinez chaque finalité, chaque technologie et chaque règle applicable. Un service de chat demandé et une activité publicitaire facultative ne devraient pas être regroupés par défaut.
Un bandeau de cookies peut-il rendre un chatbot IA conforme ?
Non. Il peut aider à contrôler les scripts concernés et à consigner les choix de consentement. Les contrats avec le fournisseur, les données de conversation, la conservation et les autres exigences applicables en matière d’IA ou de vie privée nécessitent un examen distinct.